StaffCop — клиент-серверная система для сбора событий с рабочих станций, анализа действий пользователей, учета рабочего времени и расследования внутренних инцидентов. Для знакомства с материалом и получения дистрибутива можно скачать StaffCop бесплатно со страницы Xeon Live, а затем использовать этот обзор как практическую карту интерфейса: от настройки сбора данных до фильтров, отчетов, USB-контроля и проверки результата.
Что представляет собой StaffCop и для каких задач он нужен
StaffCop строится вокруг центрального сервера и агентов на рабочих станциях. Агент собирает разрешенные конфигурацией события и передает их серверу, а администратор анализирует данные через веб-интерфейс. Разработчик продукта — «Атом Безопасность», входящая в группу СКБ Контур.
Какие задачи закрывает система
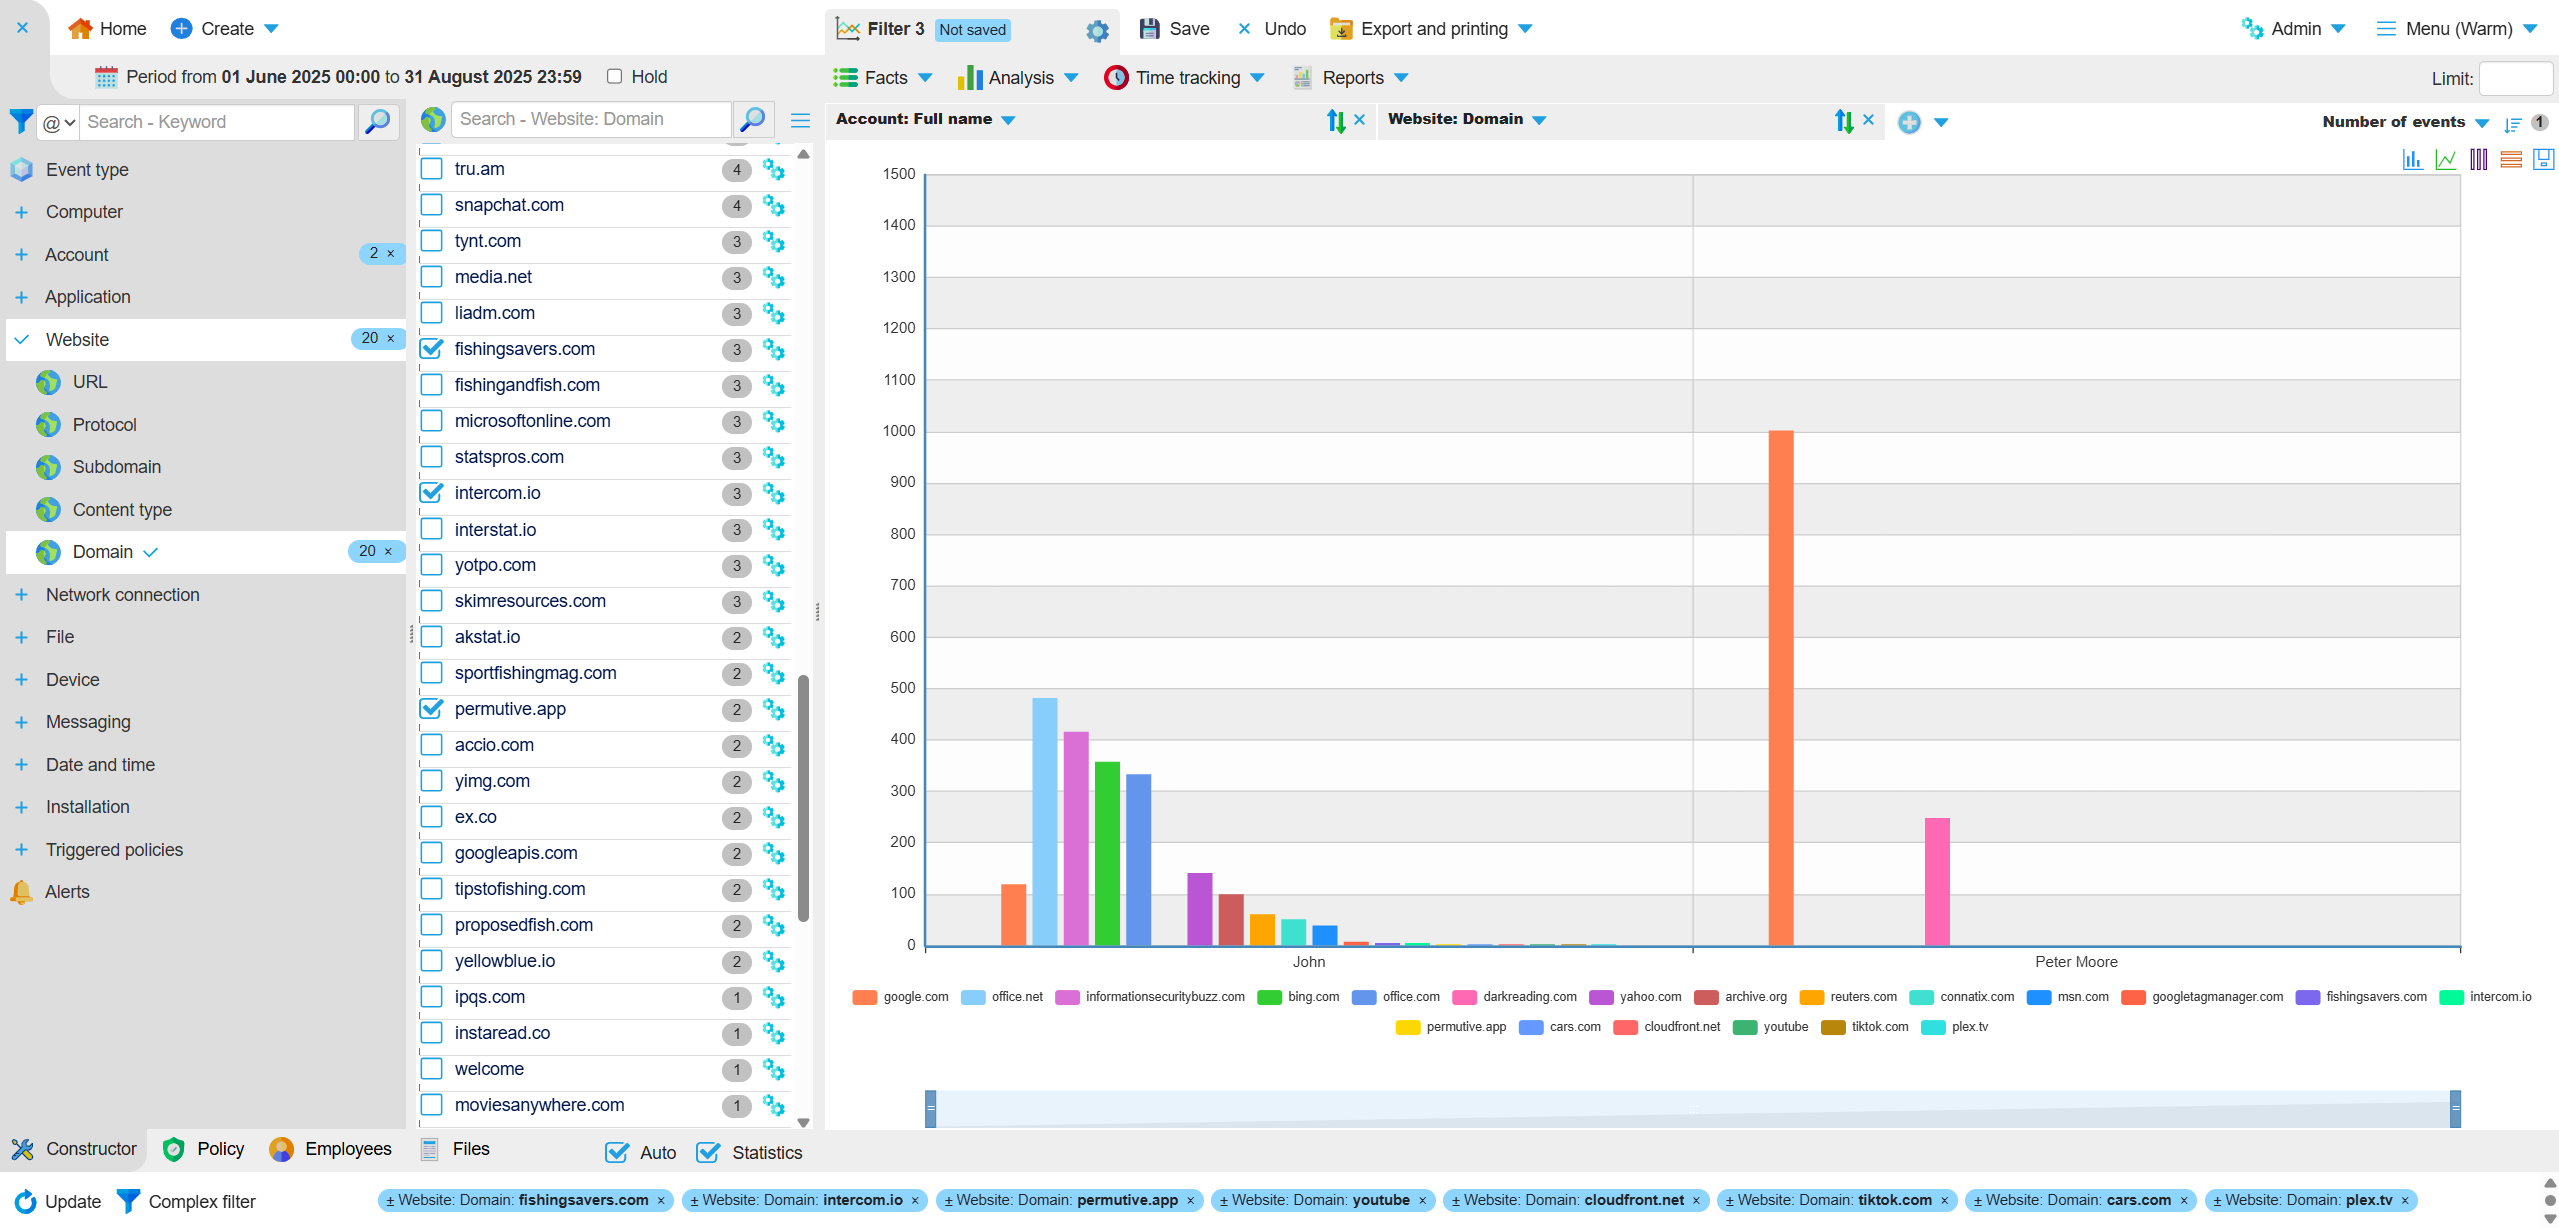
В текущей документации StaffCop 5.8 перечислены модули контроля приложений, активности пользователя, скриншотов, буфера обмена, сетевых соединений, интернета, файлов, устройств USB, печати, удаленного управления и инвентаризации. В рабочем интерфейсе эти источники превращаются в типы событий и измерения, которые можно комбинировать в «Конструкторе». Поэтому StaffCop полезен не как отдельный таймер, а как база фактов: можно восстановить, что происходило на конкретном компьютере, какие сайты и приложения использовались, какие файловые операции выполнялись, подключались ли внешние носители и какие правила сработали.
Кому StaffCop подходит, а кому нужен более узкий инструмент
Система ориентирована на ИБ-специалистов, системных администраторов и руководителей, которым нужна ретроспектива действий и управляемые правила наблюдения. Она оправдана там, где важны расследования, контроль каналов передачи данных и единая аналитика по нескольким источникам. Для команды, которой требуется только учет времени по задачам без контроля файлов, устройств и событий безопасности, интерфейс и инфраструктура StaffCop будут избыточными. Кроме того, внедрение нужно сопровождать внутренними правилами доступа к собранной информации и понятным регламентом использования данных.
Карта интерфейса StaffCop: где находятся основные рабочие области
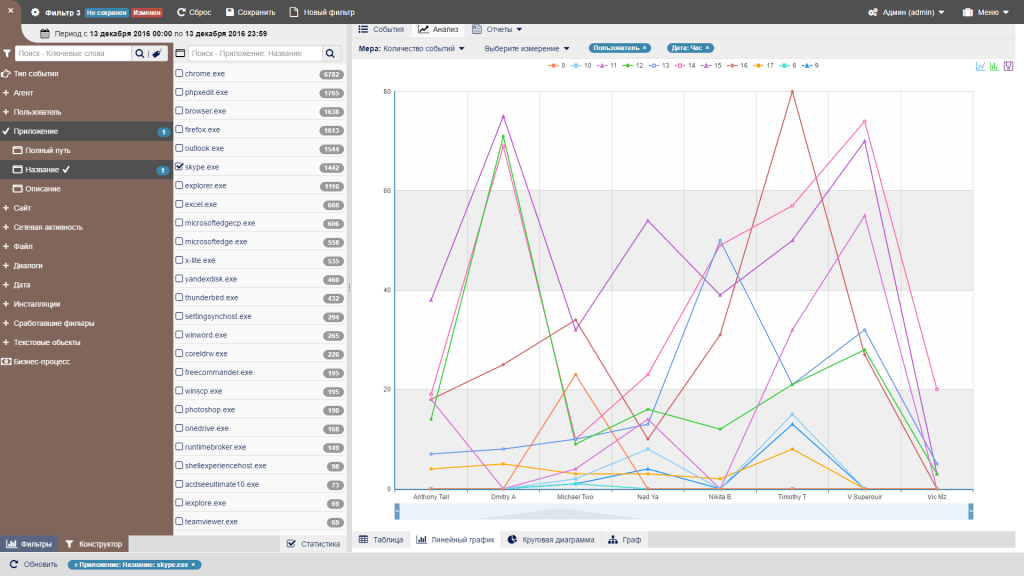
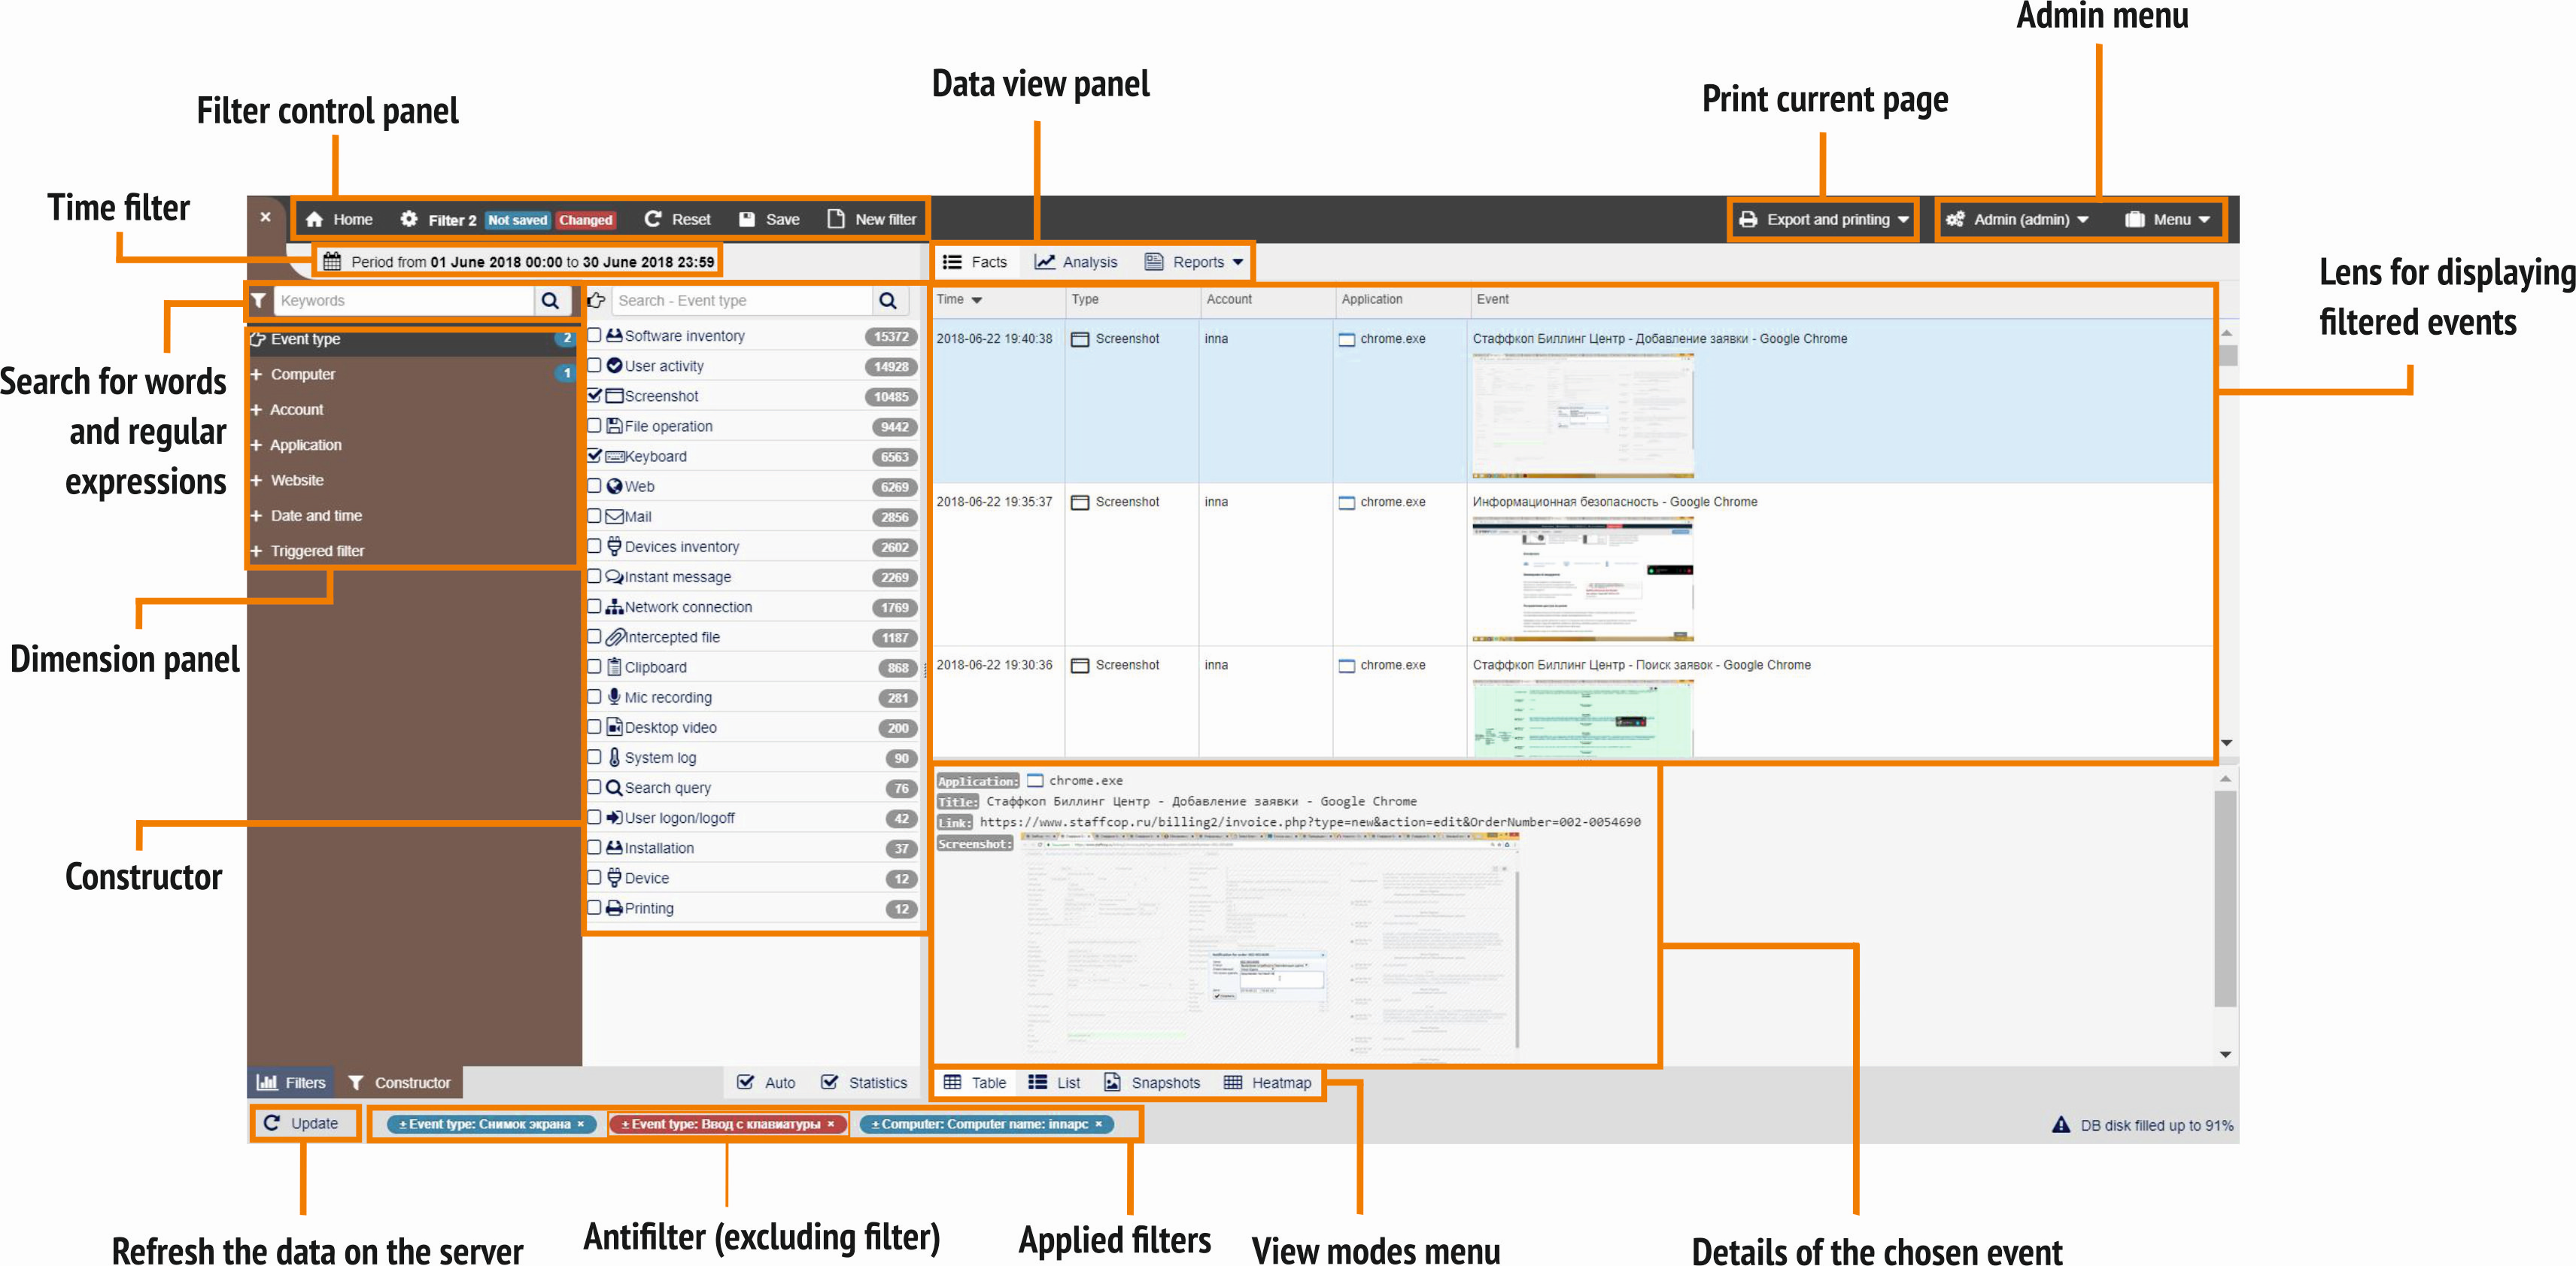
В актуальной ветке 5.8 основной маршрут начинается с боковой панели: «Конструктор», «Сотрудники», «Инциденты», «Учет времени», «Управление» и административные разделы. Анализ выполняют в «Конструкторе» и «Линзе», настройки агентов меняют в «Управлении», итоговые показатели смотрят в «Учете времени».
Конструктор и Линза
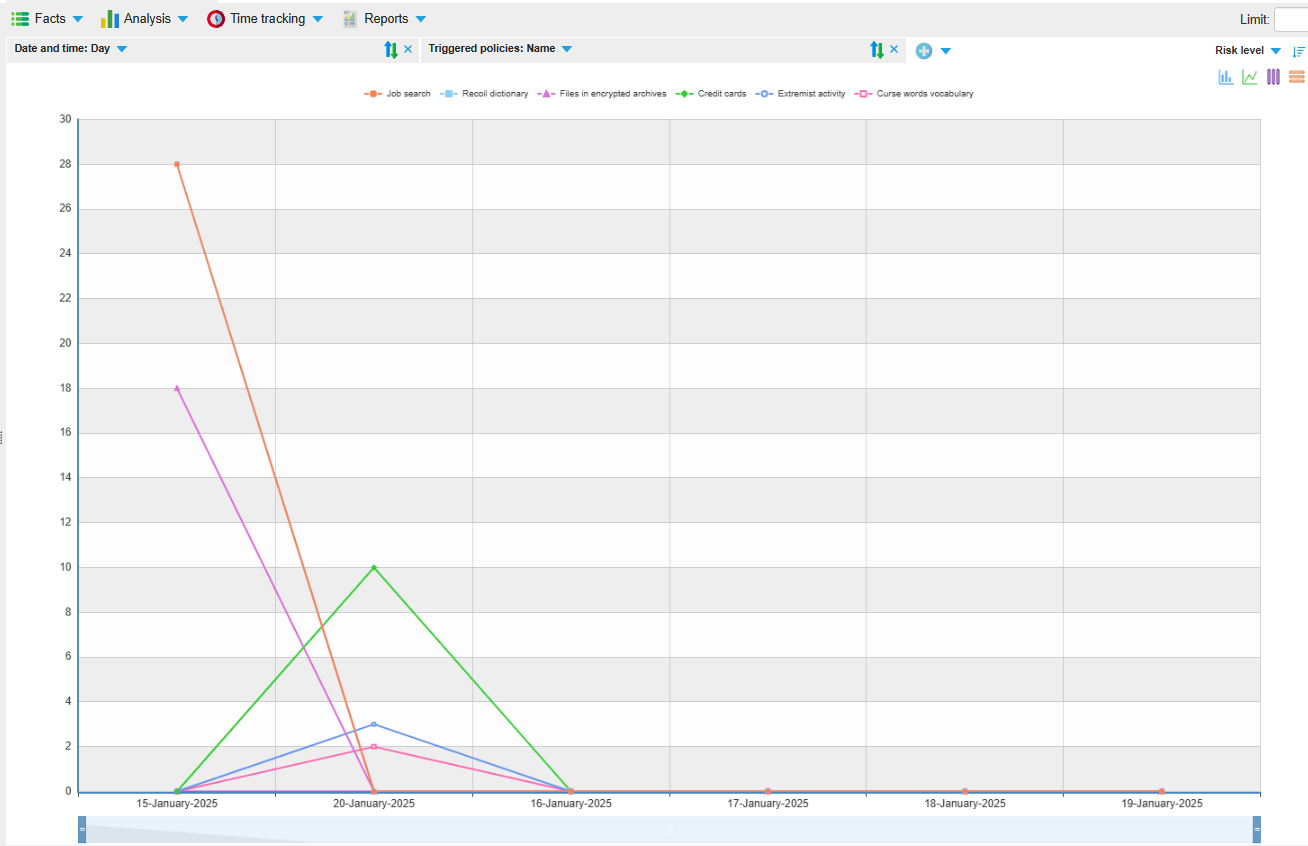
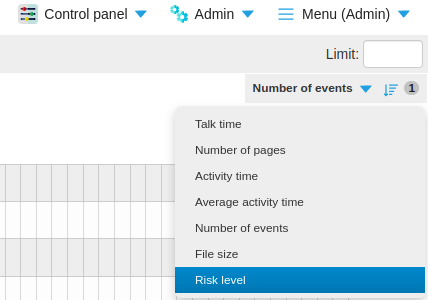
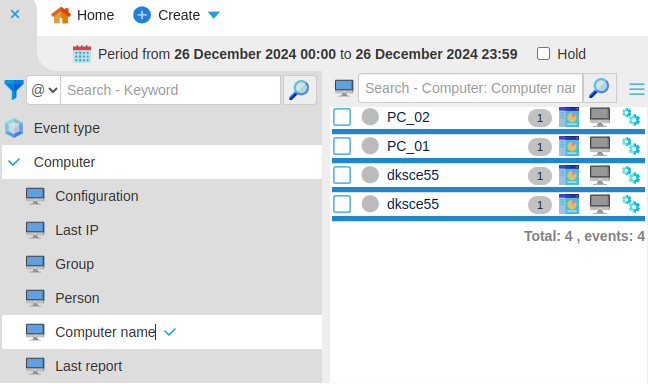
«Конструктор» задает срез данных. В нем доступны категории вроде типа события, компьютера, учетной записи, приложения, сайта, файла, устройства и даты. «Линза» отвечает за представление результата. В режиме «Факты» доступны таблица, список, снимки, тепловая карта и диалоги; в «Анализе» — таблицы и графические представления; отдельно присутствуют отчеты и учет времени. Практический принцип простой: сначала сузить выборку измерениями, затем переключить вид так, чтобы он отвечал задаче — хронология удобнее в таблице, скриншоты в режиме снимков, динамика в графике.
Сотрудники, Инциденты, Учет времени и Управление
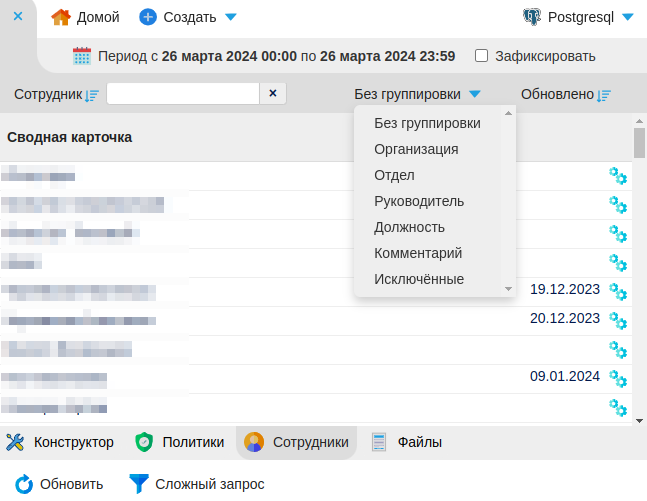
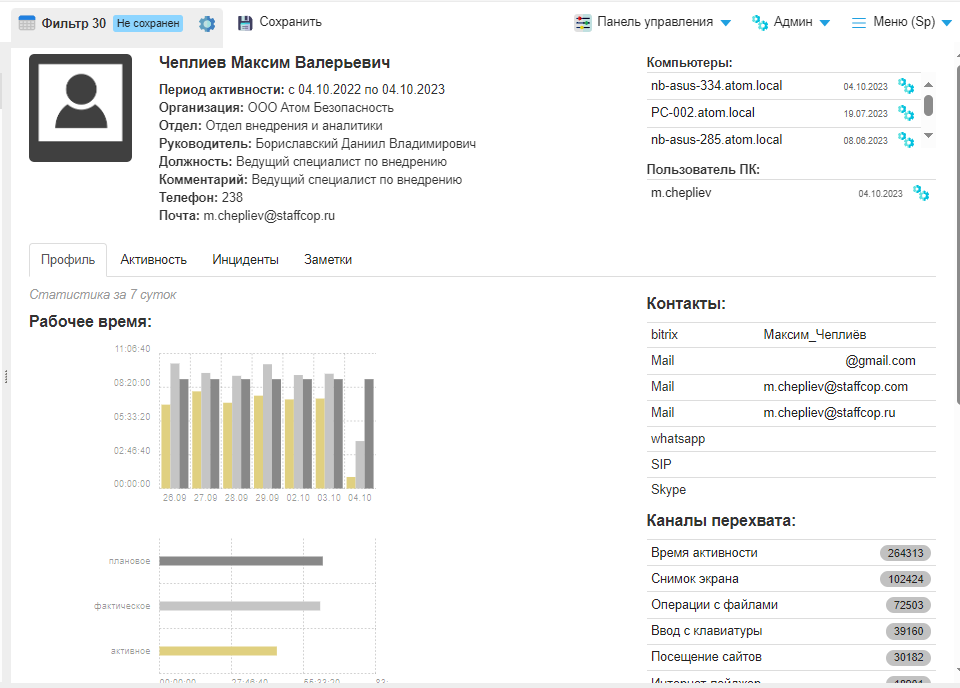
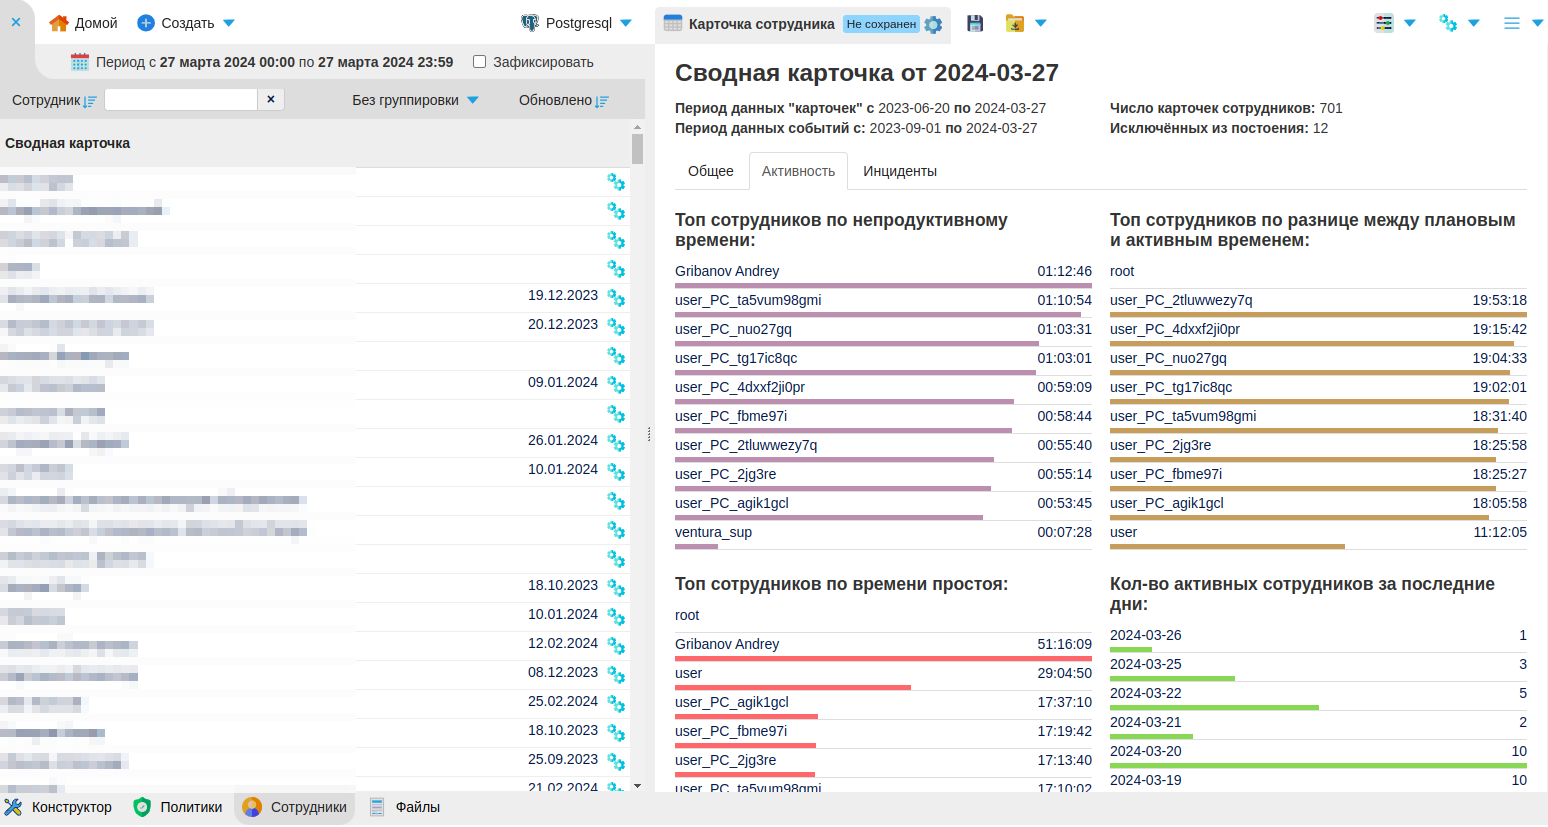
«Сотрудники» нужен для перехода от событий к карточке человека и суммарным показателям. «Инциденты» собирает зарегистрированные случаи и их статусы. «Учет времени» содержит готовые отчеты по активности, продуктивности, опозданиям, простоям и табелям. «Управление» используется для компьютеров, учетных записей, конфигураций, списков приложений и устройств, расписаний и других объектов. Это разделение удобно держать в голове: расследование начинается в «Конструкторе», контекст по сотруднику смотрят в карточке, правила сбора меняют в конфигурации, а повторяемые управленческие показатели берут из отчетов.
Как подготовить мониторинг и получить корректные данные
Перед аналитикой важно убедиться, что агент зарегистрирован и ему назначена подходящая конфигурация. StaffCop позволяет создавать разные конфигурации компьютеров: например, для офисных рабочих мест, терминальных серверов и групп с усиленным контролем. Правильная настройка сокращает шум, экономит место и снижает влияние на рабочую станцию.
Назначить конфигурацию компьютеру
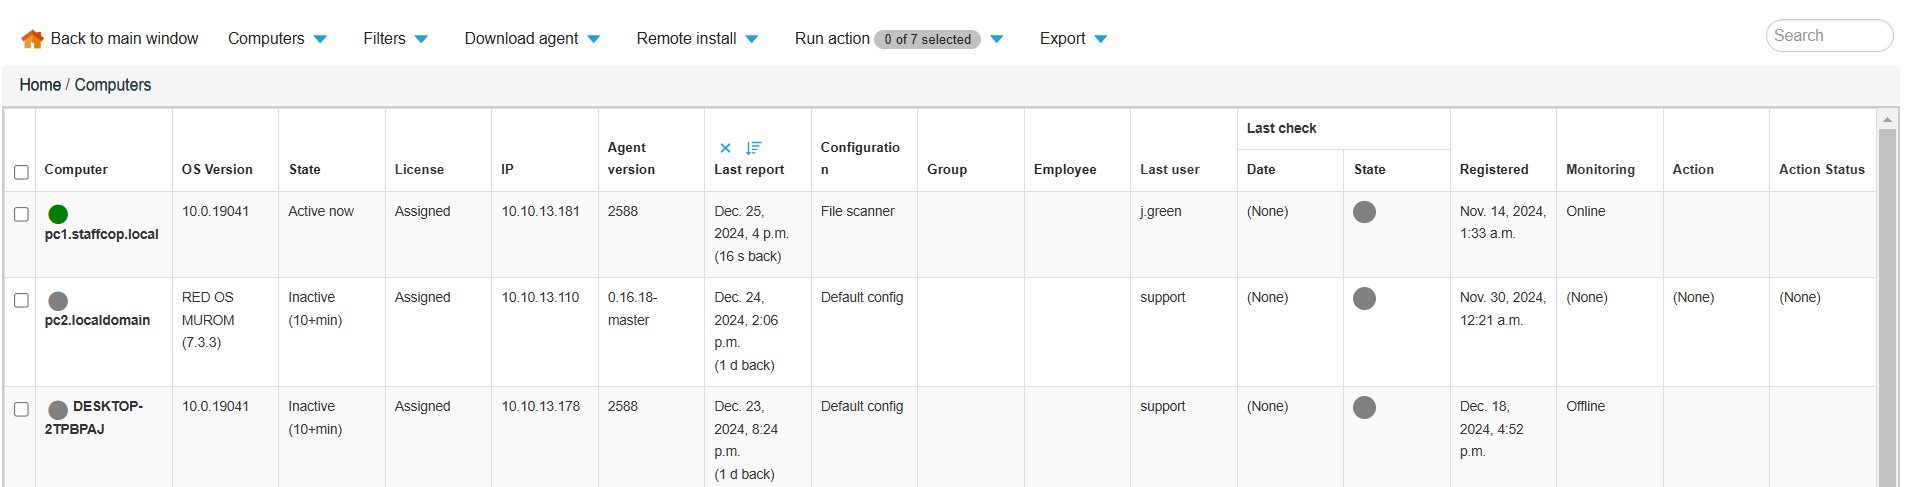
Исходная задача: включить только те модули, которые нужны для конкретной группы рабочих мест. Откройте боковое меню и перейдите в Управление → Конфигурации компьютеров. Выберите существующую конфигурацию или создайте отдельную для нужной группы. Проверьте модули «Контроль приложений», «Активность пользователя», «Скриншоты», «Файлы» и «Устройства (USB)». Не активируйте все источники автоматически: сначала определите, какие факты будут реально использоваться в отчетах и расследованиях. После сохранения назначьте конфигурацию нужным агентам.
- Шаг 1. В «Управлении» откройте список компьютеров и убедитесь, что нужный агент отображается в системе.
- Шаг 2. Перейдите в «Конфигурации компьютеров» и откройте конфигурацию, которую будете применять к этой группе.
- Шаг 3. Включите модули сбора, соответствующие задачам: приложения и активность — для учета времени, файлы и USB — для расследования перемещений данных, скриншоты — для визуального контекста.
- Шаг 4. Сохраните конфигурацию и назначьте ее агентам.
- Проверка. Вернитесь в «Конструктор», задайте короткий период и убедитесь, что появились события нужных типов от выбранного компьютера.
Настроить приложения и активность для учета рабочего времени
Для корректного учета времени недостаточно видеть только запуск программы: StaffCop отдельно собирает активность пользователя. В конфигурации компьютера включите контроль приложений и отслеживание активности. Затем дайте агенту накопить данные и откройте «Конструктор». Выберите тип события, связанный с работой приложений, добавьте компьютер или сотрудника и задайте период. В «Линзе» переключитесь на таблицу: должны появиться факты с приложением и временем.
- Шаг 1. Откройте конфигурацию компьютера и раздел контроля приложений.
- Шаг 2. Включите сбор событий запуска приложений и учет активности пользователя.
- Шаг 3. Сохраните изменения, дождитесь новых событий от агента и откройте «Конструктор».
- Шаг 4. Ограничьте выборку конкретным компьютером или сотрудником, затем добавьте приложение как измерение.
- Проверка. Сопоставьте таблицу фактов с отчетом «Активность и действия» в «Учете времени»: в обоих представлениях должен быть виден тот же период работы.
Настроить скриншоты без лишней нагрузки
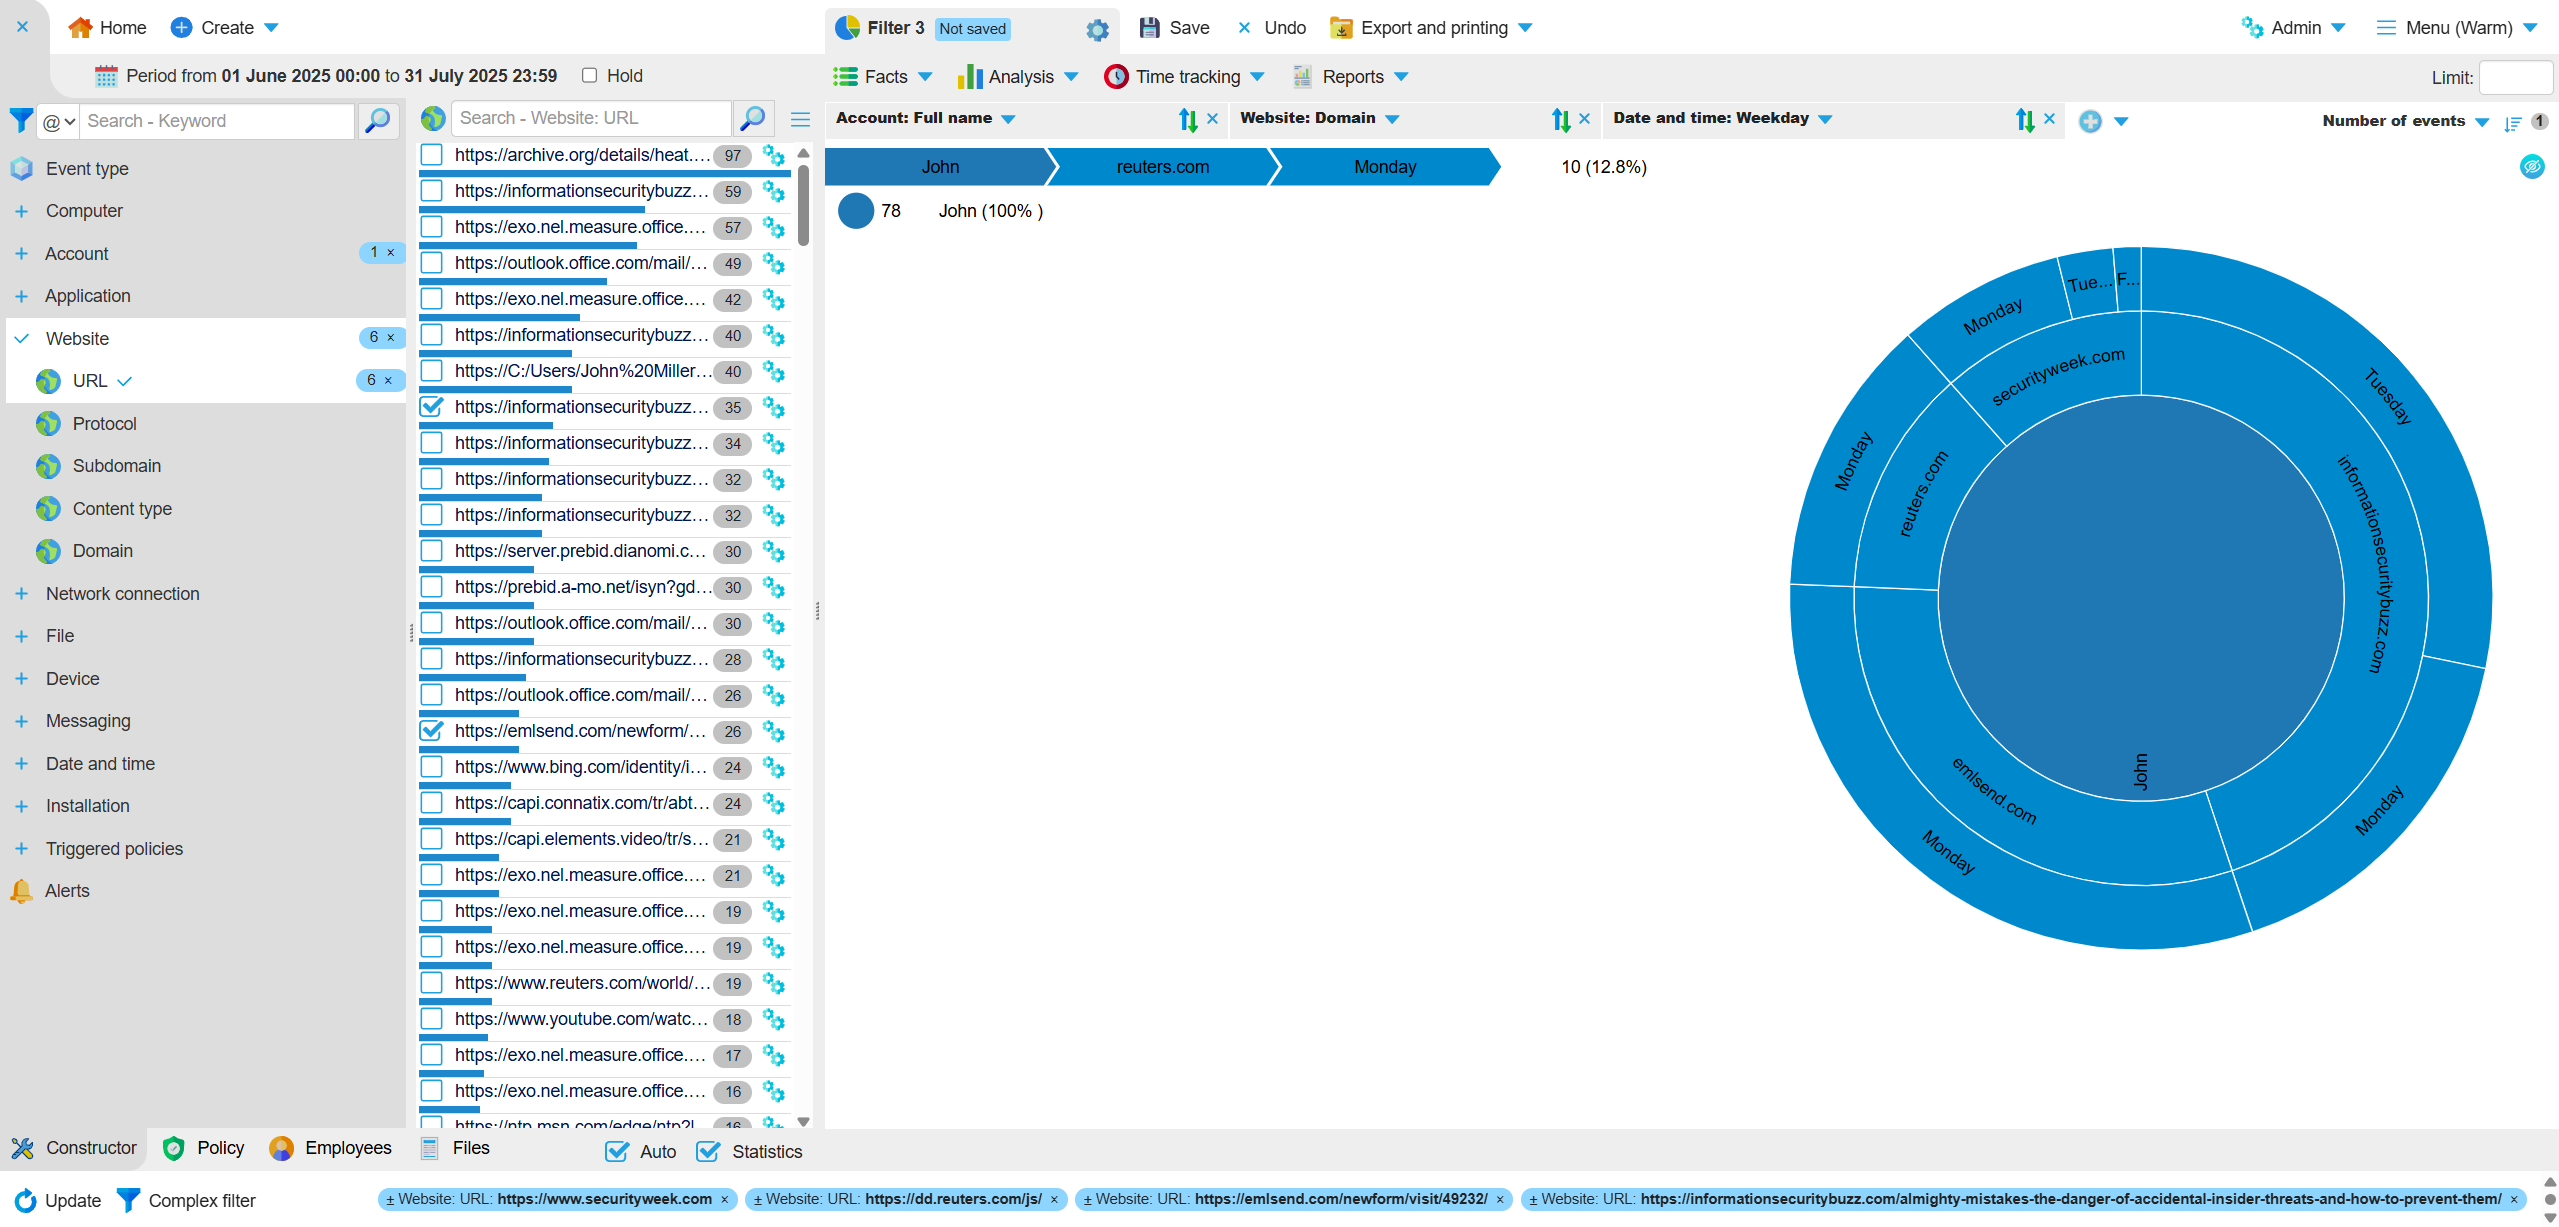
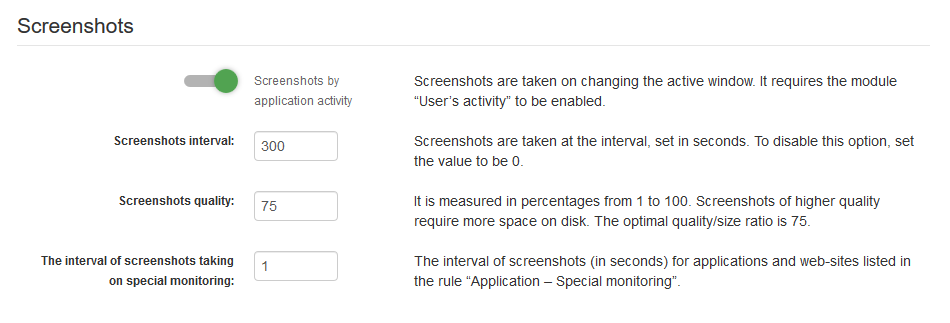
Скриншоты полезны как визуальное подтверждение, но их частота и качество напрямую влияют на объем данных. В конфигурации откройте модуль «Скриншоты» и задайте интервал, а при необходимости используйте пакетную съемку. Для пакетных скриншотов документация StaffCop позволяет задавать интервал между кадрами, длительность пакета, глубину цвета, метод и уровень сжатия. Чем выше детализация и частота, тем больше нагрузка на хранилище и канал.
- Шаг 1. В конфигурации включите «Скриншоты» и начните с умеренной частоты, достаточной для вашей задачи.
- Шаг 2. Для коротких серий откройте «Пакет скриншотов» и задайте интервал между кадрами и продолжительность серии.
- Шаг 3. Выберите глубину цвета и сжатие: для чтения мелкого текста оставляйте больше деталей, для обзорной фиксации уменьшайте объем.
- Шаг 4. Сохраните настройки и дайте агенту сформировать несколько кадров.
- Проверка. В «Конструкторе» выберите событие «Скриншот», затем в «Линзе» включите режим «Снимки». Убедитесь, что изображения читаемы и приходят с нужной периодичностью.
Как анализировать сайты, приложения, активность и скриншоты
Когда события уже поступают, повседневная работа сводится к последовательному сужению данных. В StaffCop удобнее не открывать длинный журнал целиком, а сначала задать человека, компьютер, период и тип события, затем выбрать представление в «Линзе». Ниже — четыре сценария, которые дают рабочий шаблон для большинства расследований.

Разобрать посещенные сайты конкретного сотрудника
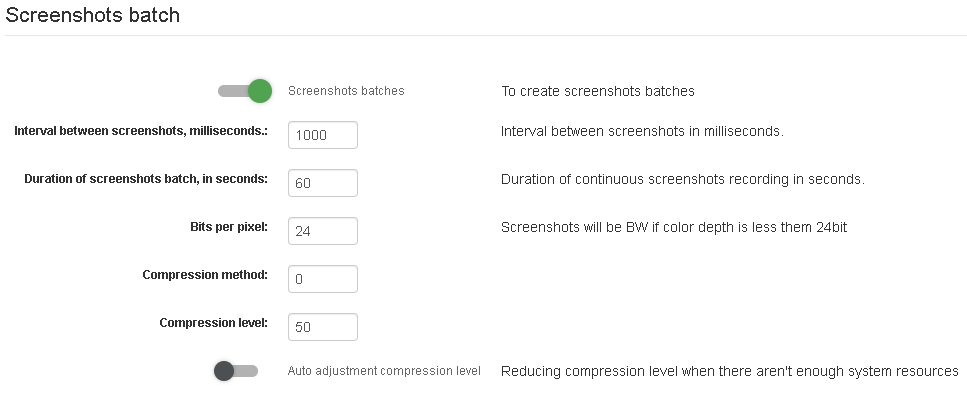
Исходная задача: понять, какие домены использовались сотрудником в выбранный рабочий интервал и сколько активности пришлось на каждый из них. Откройте «Конструктор» и в категории сайта выберите Домен. Добавьте сотрудника или компьютер, задайте период. В «Линзе» переключитесь на Анализ → Таблица и выберите меру активности. Сначала смотрите сводку по доменам, затем провалитесь в интересующий домен и вернитесь в «Факты», чтобы увидеть хронологию отдельных событий.
- Шаг 1. Сбросьте старые фильтры и задайте период расследования.
- Шаг 2. В «Конструкторе» выберите сотрудника или компьютер, затем «Сайт → Домен».
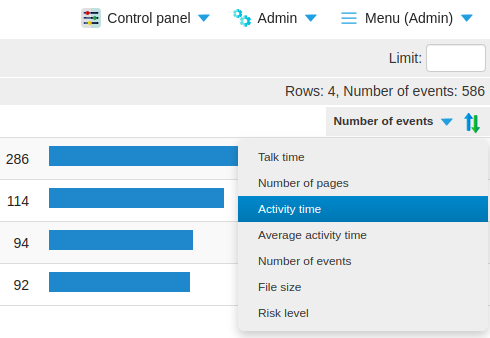
- Шаг 3. В «Линзе» откройте «Анализ» и табличное представление, чтобы получить агрегированные значения.
- Шаг 4. Отсортируйте домены по активности и выберите интересующий элемент.
- Шаг 5. Переключитесь в «Факты → Таблица» и изучите события в хронологическом порядке.
- Проверка. Сравните время и домен в агрегированной таблице и в деталях фактов: выбранный срез должен оставаться одинаковым.
Проверить запуск приложений и восстановить последовательность работы
Исходная задача: восстановить, какие программы запускались на рабочей станции вокруг интересующего события. В «Конструкторе» выберите нужный компьютер, ограничьте период и добавьте тип события запуска или завершения приложения. В «Линзе» оставьте «Факты → Таблица». Для расследования важнее порядок по времени, чем итоговая диаграмма: просмотрите события до и после контрольной точки, затем добавьте измерение «Приложение», чтобы убрать посторонние процессы.
- Шаг 1. Выберите рабочую станцию и короткий временной интервал.
- Шаг 2. Добавьте событие запуска приложения; при необходимости включите завершение приложения.
- Шаг 3. Отсортируйте факты по времени и зафиксируйте последовательность запусков.
- Шаг 4. Выберите конкретное приложение как дополнительное измерение и повторите просмотр.
- Проверка. Сопоставьте найденный запуск со скриншотами того же периода или с отчетом активности: контекст должен подтверждать, что приложение действительно использовалось, а не только присутствовало в системе.

Найти нужный скриншот и перейти к контексту
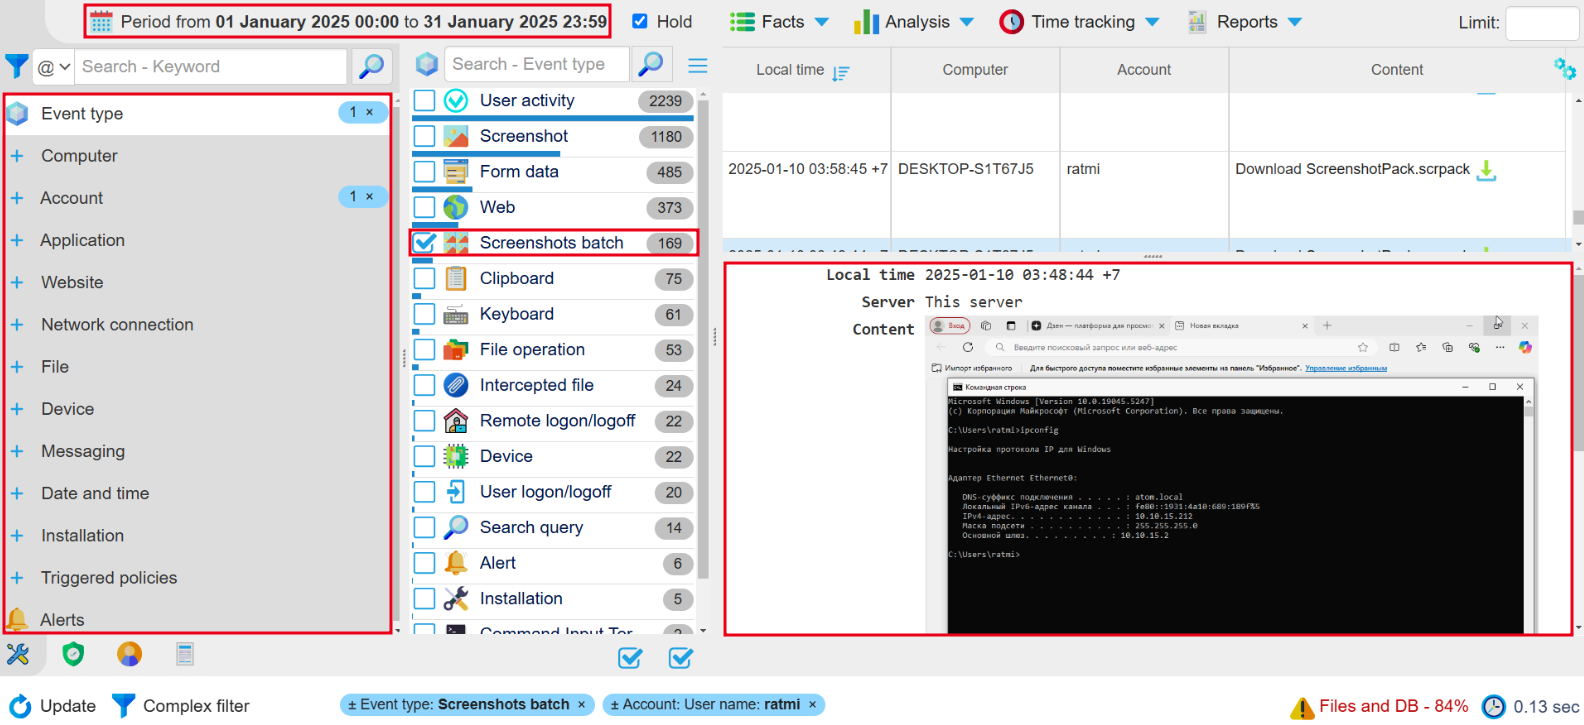
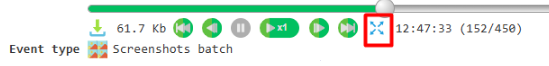
Исходная задача: подтвердить визуально, что происходило на рабочем столе в нужный момент. В «Конструкторе» выберите сотрудника или компьютер и тип события «Скриншот». В «Линзе» включите представление «Снимки»: оно показывает события миниатюрами. Сузьте период до нескольких минут вокруг найденного события. Откройте подходящий кадр и затем вернитесь к табличным фактам того же интервала, чтобы связать изображение с приложением, сайтом или файловой операцией. Для пакетной записи в полноэкранном плеере поддерживаются горячие клавиши: F включает полный экран, пробел запускает и останавливает воспроизведение, стрелки перемещают по кадрам, Home и End переходят к началу и концу пакета. Это ускоряет просмотр длинной последовательности.
- Шаг 1. Задайте компьютер и период.
- Шаг 2. Выберите «Скриншот» как тип события.
- Шаг 3. Переключите «Линзу» в режим «Снимки» и быстро просмотрите миниатюры.
- Шаг 4. После нахождения кадра сократите временной диапазон вокруг него.
- Шаг 5. Уберите ограничение только на скриншоты и изучите остальные события в том же интервале.
- Проверка. В итоговой хронологии должны согласоваться время кадра, активное приложение и соседние события.
Подключиться к удаленному рабочему столу
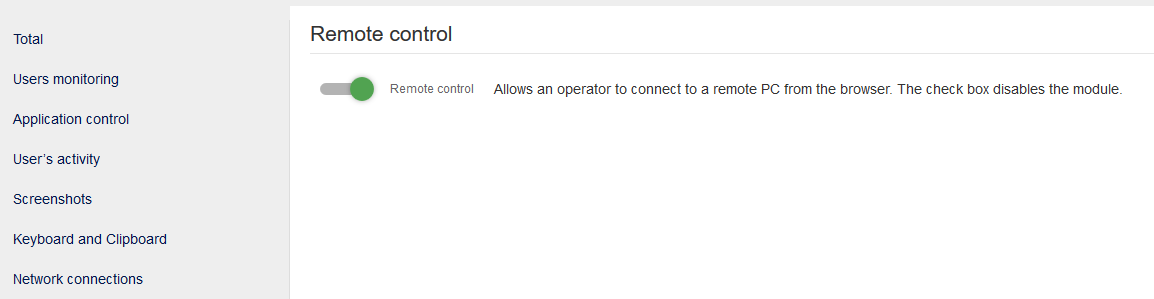
Удаленный просмотр используется для текущей диагностики, а не для ретроспективы. В конфигурации нужного компьютера должен быть включен модуль удаленного управления. Откройте карточку или строку компьютера и нажмите значок удаленного рабочего стола рядом с агентом. В окне просмотра сначала оцените текущий экран; для интерактивного режима используйте кнопку Take control. Документация отдельно отмечает, что пользователь может заметить управление, поэтому режим следует применять в соответствии с внутренним регламентом.
- Шаг 1. Проверьте, что модуль удаленного управления включен в конфигурации агента.
- Шаг 2. Откройте нужный компьютер и нажмите значок удаленного рабочего стола.
- Шаг 3. Убедитесь, что изображение обновляется и соответствует нужной рабочей станции.
- Шаг 4. Для управления нажмите «Take control»; для фиксации используйте сохранение изображения, доступное в окне просмотра.
- Проверка. После завершения сеанса вернитесь к фактам и убедитесь, что нужный агент продолжает передавать события.

Как расследовать файловые операции, USB и перемещение документов
Для задач внутренней безопасности особенно важна связка «файл → устройство → пользователь → время». StaffCop регистрирует файловые операции и события подключаемых устройств, а конфигурация может включать теневое копирование для поддерживаемых каналов. Главный принцип — сначала подтвердить сам факт операции, потом добавлять контекст и только после этого применять ограничения.
Найти копирование, удаление или перемещение файла
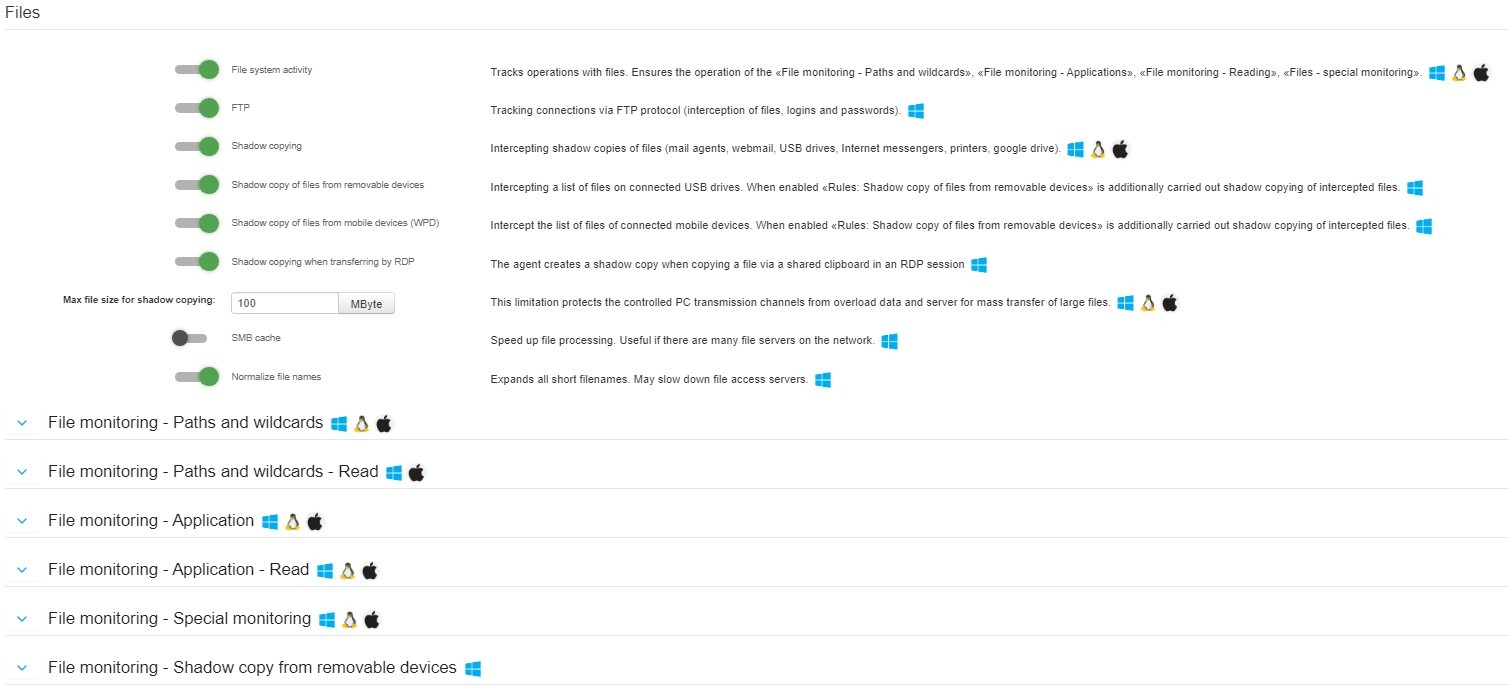
Исходная задача: проверить, что происходило с определенным документом. Откройте «Конструктор», выберите компьютер или сотрудника и категорию файла. Добавьте имя, расширение, путь или тип файловой операции — в зависимости от того, что известно. Для первого прохода оставьте период шире, затем сузьте его после нахождения события. В «Линзе» используйте «Факты → Таблица»: там удобнее видеть время, операцию и соседние события.
- Шаг 1. Выберите пользователя или компьютер и задайте период.
- Шаг 2. В категории «Файл» укажите известный признак: имя, расширение, путь или операцию.
- Шаг 3. Найдите интересующую строку и уточните точное время.
- Шаг 4. Сократите период до нескольких минут и добавьте измерение «Устройство», если расследование связано с внешним носителем.
- Шаг 5. Проверьте соседние события приложений и скриншоты, чтобы понять контекст действия.
- Проверка. Итоговая цепочка должна содержать однозначно совпадающие пользователя, компьютер, время и файловый объект.
Настроить контроль USB и не заблокировать лишние устройства
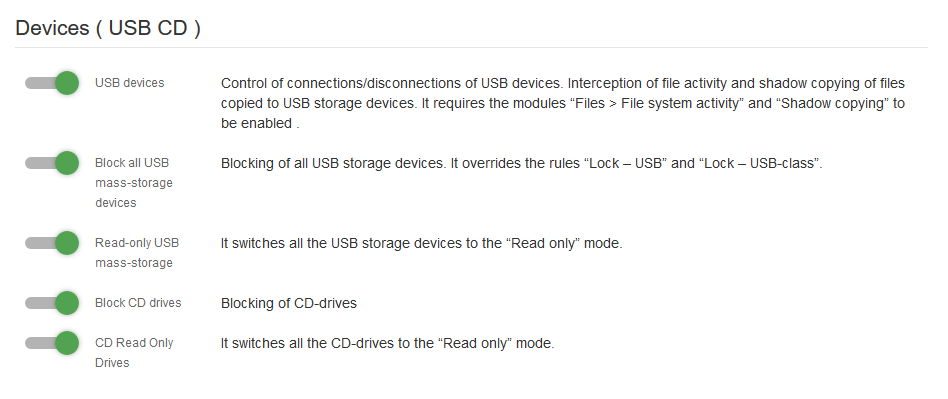
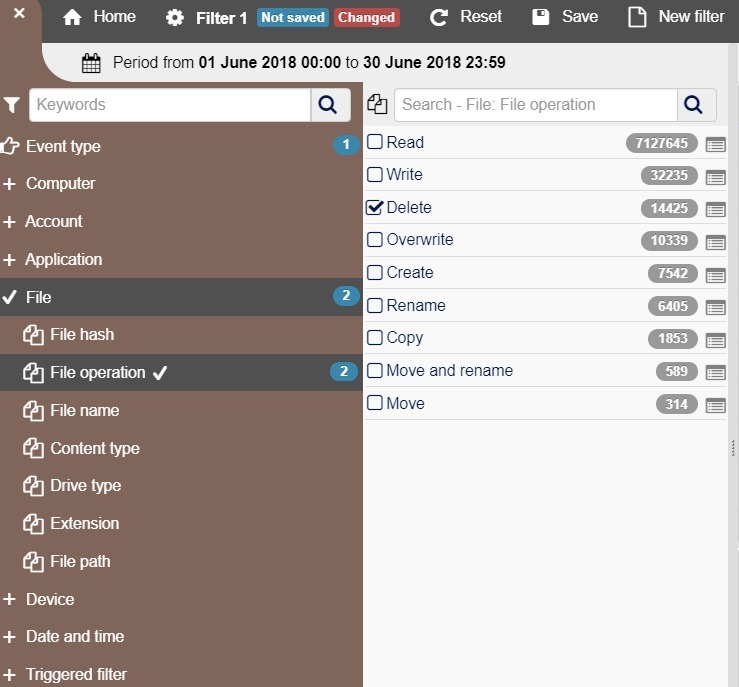
Модуль «Устройства (USB)» отвечает за события подключения и правила доступа. В конфигурации можно ограничивать накопители и задавать правила по идентификатору или классу устройства. Документация предупреждает о риске слишком широкого правила: некорректный белый список способен затронуть клавиатуры и мыши. Поэтому сначала собирайте факты и идентификаторы, затем применяйте ограничение к конкретному классу.
- Шаг 1. В конфигурации компьютера включите «Устройства (USB)» и сохраните настройки.
- Шаг 2. Подключите тестовый носитель на контролируемой станции и дождитесь события.
- Шаг 3. В «Конструкторе» выберите тип события устройства, нужный компьютер и короткий период.
- Шаг 4. Зафиксируйте идентификатор и класс тестового устройства.
- Шаг 5. Вернитесь в конфигурацию и создайте правило только для требуемого класса или конкретного устройства; не расширяйте его на все USB без необходимости.
- Проверка. Повторно подключите тестовый носитель и отдельно проверьте обычные устройства ввода. Ограничение должно сработать только там, где задумано.
Включить теневые копии для подтверждения передачи файла
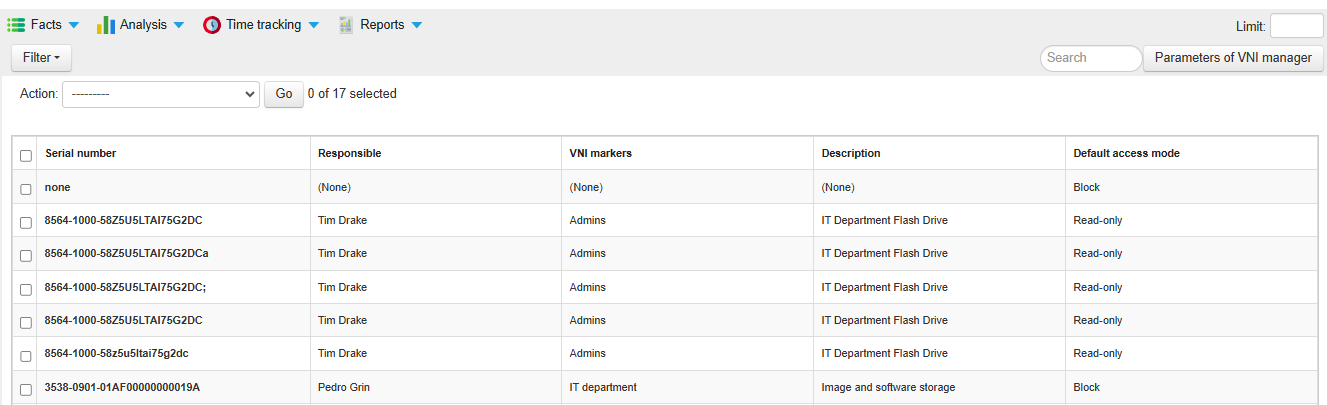
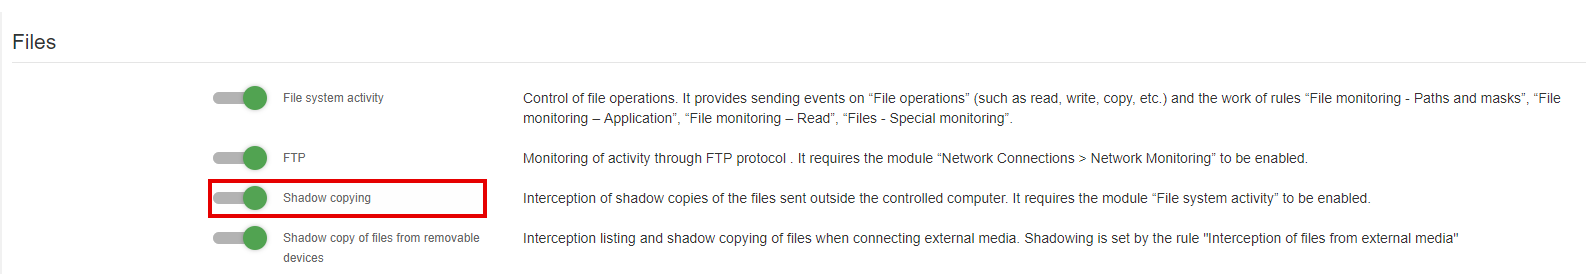
В файловом модуле StaffCop поддерживает теневое копирование по ряду каналов, включая внешние накопители и отдельные способы передачи. Эта функция повышает доказательность расследования, но одновременно увеличивает объем хранилища. В конфигурации откройте «Файлы», включите мониторинг нужного направления и теневое копирование только для значимых путей или типов данных. Обязательно ограничьте максимальный размер перехватываемого файла, чтобы крупные объекты не создавали лишнюю нагрузку.
- Шаг 1. В конфигурации откройте «Файлы» и убедитесь, что файловая активность включена.
- Шаг 2. Настройте правила для нужного пути или типа файлов и включите теневое копирование для используемого канала.
- Шаг 3. Задайте ограничение размера копируемого объекта согласно политике хранения.
- Шаг 4. На тестовом компьютере выполните контролируемое копирование небольшого документа.
- Проверка. В «Конструкторе» найдите файловое событие и убедитесь, что связанный объект доступен для просмотра. Если событие есть, а копии нет, проверяйте канал и параметры файлового модуля.
Просканировать документы и защитить помеченные файлы
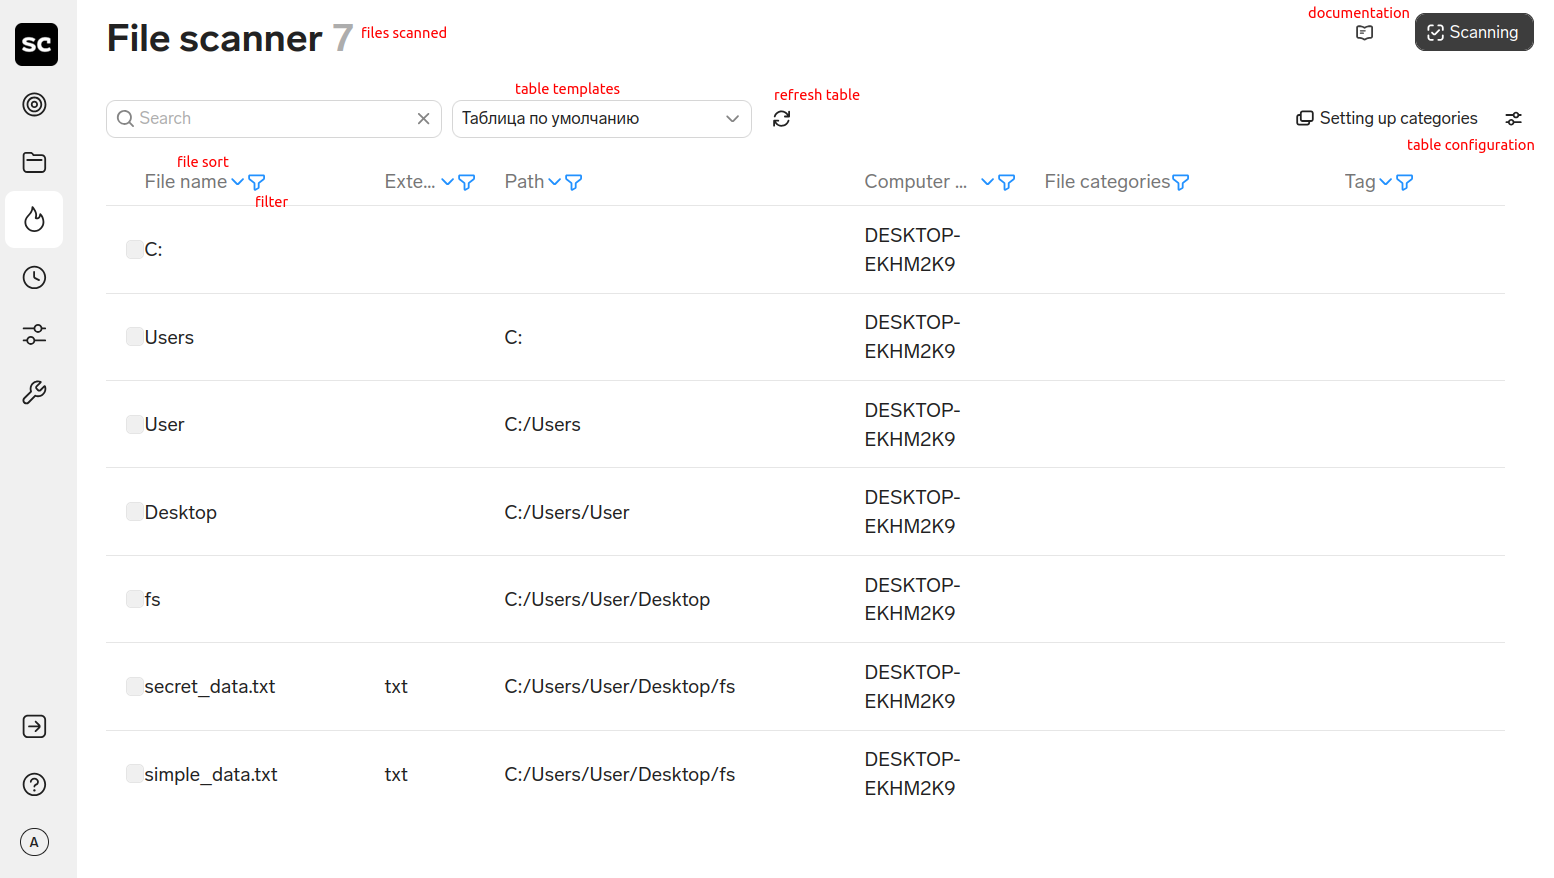
В StaffCop 5.8 новый файловый сканер предназначен для поиска документов на компьютерах и работы с тегами. Он открывается отдельным пунктом бокового меню. Сначала включается файловая активность и настраиваются права доступа к сканеру, затем создаются категории, запускается сканирование и просматриваются найденные файлы. Для офисных форматов можно назначать теги и использовать их в правилах доступа, например запретить копирование помеченного документа на USB.
- Шаг 1. Откройте «Файловый сканер» и проверьте доступность панели управления.
- Шаг 2. Настройте категории или выберите подготовленный шаблон, после чего запустите сканирование выбранных компьютеров.
- Шаг 3. В таблице результатов используйте фильтры по имени, расширению и другим атрибутам, откройте карточку нужного файла.
- Шаг 4. Назначьте тег документу или группе подходящих документов.
- Шаг 5. В конфигурации компьютера откройте «Теги и блокировка доступа», включите DLP-правило и свяжите его со значением тега.
- Проверка. На тестовой станции попробуйте скопировать специально подготовленный помеченный файл на внешний накопитель. Правило должно сработать только на файлах, соответствующих условию.
Как создавать фильтры, уведомления, политики и инциденты
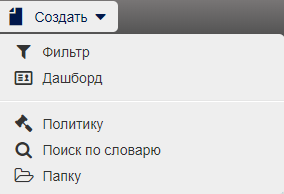
Однократное расследование заканчивается найденной цепочкой событий, а повторяемая задача должна превращаться в сохраненный фильтр или правило. StaffCop позволяет сохранить условия «Конструктора», включить уведомления и создавать инциденты. Такой подход снижает ручную работу: администратор сначала отлаживает выборку на исторических фактах, затем автоматизирует реакцию.
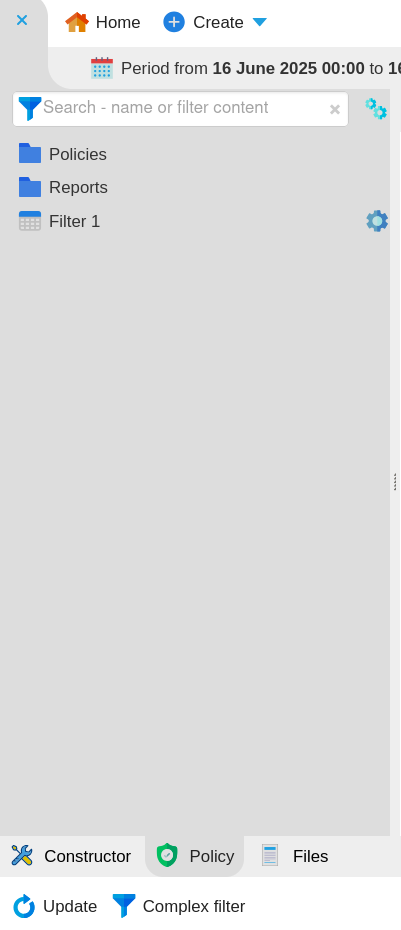
Сохранить рабочий фильтр
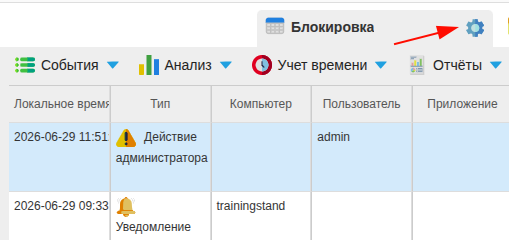
Исходная задача: не собирать одинаковую выборку вручную при каждом расследовании. Сначала в «Конструкторе» настройте условия и убедитесь, что «Линза» показывает только нужные события. После этого на панели управления фильтром нажмите Сохранить, задайте понятное имя и откройте свойства фильтра. Смысл имени должен описывать действие, а не человека: так фильтр можно использовать повторно.
- Шаг 1. Сбросьте старые условия, задайте тип события, объект и период.
- Шаг 2. Проверьте результат в «Фактах» и уберите условия, которые дают ложные совпадения.
- Шаг 3. Нажмите «Сохранить» и задайте имя фильтра.
- Шаг 4. Откройте сохраненный фильтр из списка и убедитесь, что цепочка условий восстановилась.
- Проверка. Измените период и нажмите обновление данных: структура отбора должна сохраниться, а факты — пересчитаться для нового интервала.
Настроить периодическую отправку результатов
Для сохраненного фильтра можно включить уведомления и выбрать периодичность. В свойствах откройте вкладку уведомлений, активируйте отправку, задайте режим — при появлении новых фактов либо по расписанию — и выберите получателя. Формат зависит от режима: документация описывает HTML для оперативной отправки и PDF для периодических отчетов. Перед сохранением используйте тестовую отправку, чтобы проверить почтовые настройки.
- Шаг 1. Откройте свойства уже проверенного фильтра.
- Шаг 2. Перейдите на вкладку уведомлений и активируйте их.
- Шаг 3. Выберите периодичность и формат результата.
- Шаг 4. Укажите получателя из разрешенного внутреннего списка и сохраните настройки.
- Проверка. Выполните тестовую отправку. Если сообщение не приходит, сначала проверяйте почтовые настройки сервера, а не меняйте сам фильтр.
Создать инцидент и передать его ответственному
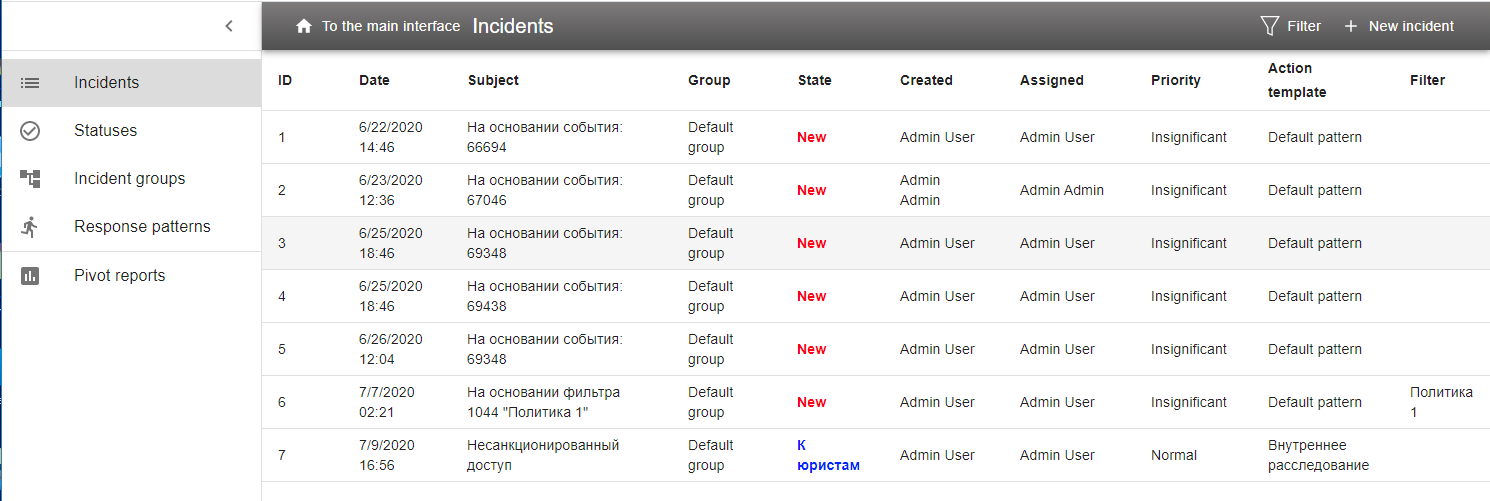
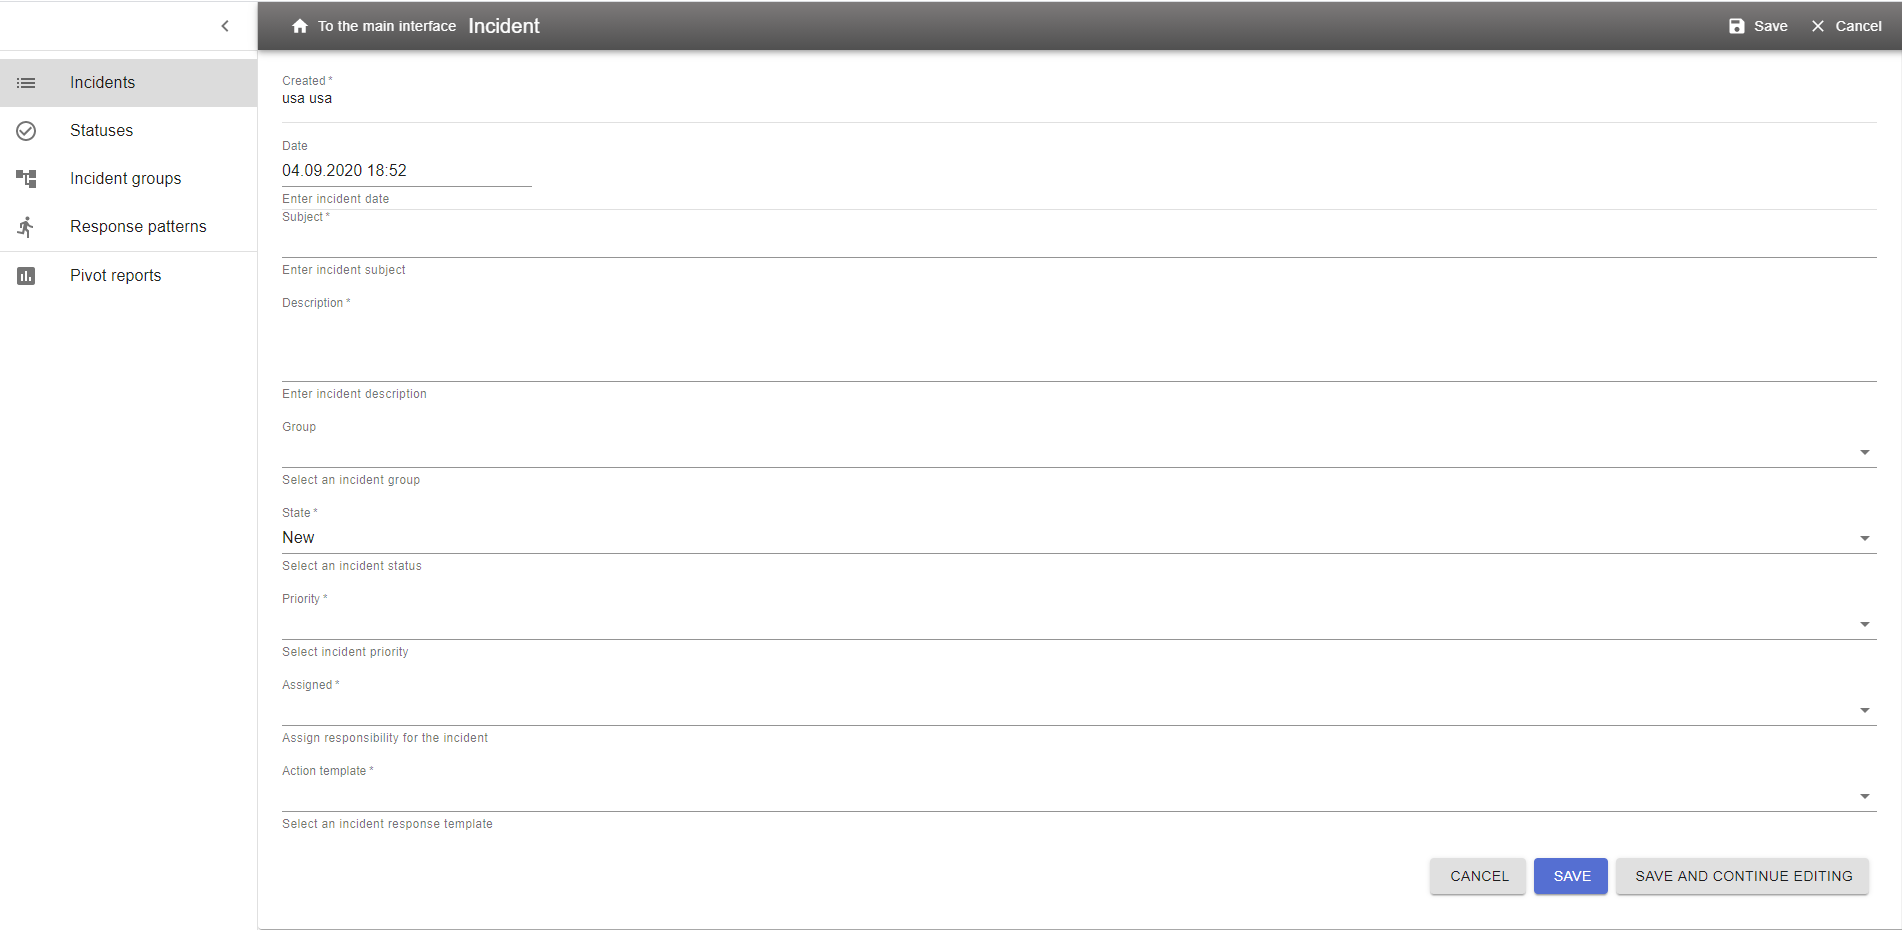
Консоль инцидентов нужна, когда найденный факт должен получить статус, группу и ответственного. Инцидент можно создать вручную через New incident или автоматически из правил, связанных с фильтрами и политиками. При создании выберите шаблон действия, группу инцидента и ответственного получателя. После регистрации работайте уже не с россыпью событий, а с объектом расследования, где фиксируется состояние обработки.
- Шаг 1. Откройте «Инциденты» в боковом меню.
- Шаг 2. Создайте новый инцидент и свяжите его с подтвержденным событием или группой фактов.
- Шаг 3. Выберите категорию, шаблон действий и ответственного.
- Шаг 4. Сохраните инцидент, после чего обновляйте статус по мере проверки.
- Проверка. Откройте список инцидентов и убедитесь, что карточка содержит нужную группу, ответственного и исходный контекст события.
Собрать сложную выборку без лишнего шума
Сильная сторона «Конструктора» — последовательное комбинирование измерений. Чтобы найти не просто работу с файлом, а файловую операцию на конкретном компьютере в заданный период, добавляйте условия по одному и каждый раз проверяйте, как меняется таблица. Не начинайте с максимально сложной комбинации: при нулевом результате будет трудно понять, какое условие отсекло данные.
- Шаг 1. Начните с самого надежного признака — компьютера или сотрудника.
- Шаг 2. Добавьте период и убедитесь, что факты присутствуют.
- Шаг 3. Добавьте тип события, затем объект: сайт, приложение, файл или устройство.
- Шаг 4. После каждого нового условия обновляйте «Линзу» и контролируйте число строк.
- Шаг 5. Когда выборка стала точной, сохраните ее как фильтр.
- Проверка. Поочередно снимите последнее и предпоследнее условия: это быстро показывает, какое из них сильнее всего влияет на результат.

Как строить отчеты, экспортировать данные и исправлять типовые проблемы
Готовые отчеты удобны после того, как сбор данных уже проверен. Они не заменяют факты: если итог выглядит странно, сначала возвращайтесь в «Конструктор» и проверяйте исходные события. Так проще отделить проблему отчета от отсутствующих данных агента или слишком жесткой конфигурации.
Собрать отчет по активности и рабочему времени
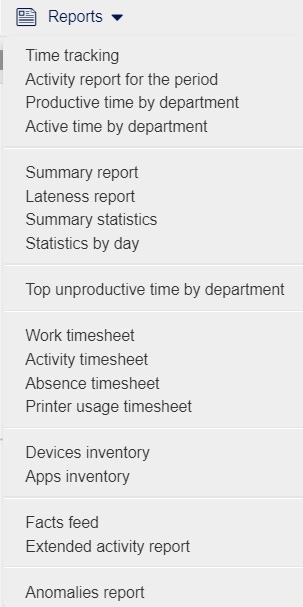
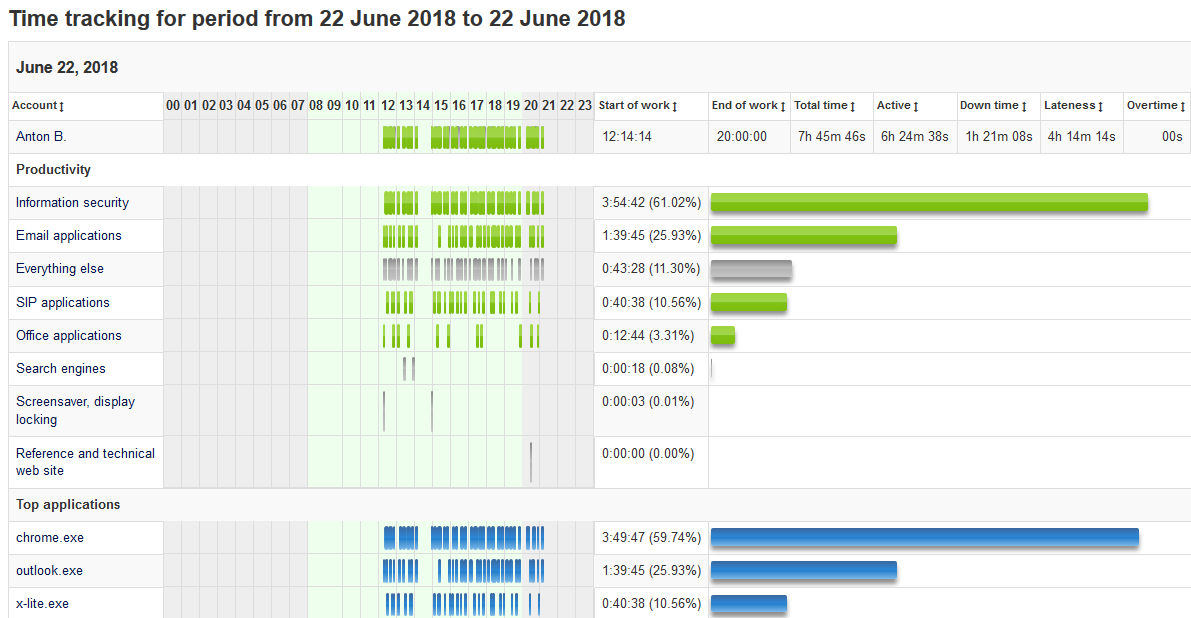
Исходная задача: получить сводку по рабочему времени за выбранный период. Откройте раздел «Учет времени» и выберите подходящий отчет: «Активность и действия», «Продуктивность», «Активное время», сводный отчет или табель. Задайте период и организационную группу или сотрудников. Сначала смотрите общую цифру, затем переходите к детализации того же человека в «Конструкторе».
- Шаг 1. Откройте «Учет времени» и выберите отчет, соответствующий задаче.
- Шаг 2. Задайте период и группу сотрудников.
- Шаг 3. Обратите внимание на активное время, простои и категории продуктивности.
- Шаг 4. Выберите сотрудника с необычным показателем и откройте его события в «Конструкторе».
- Проверка. Сопоставьте период отчета и период фактов. Если значения расходятся, сначала проверьте расписание, назначение конфигурации и наличие событий активности.
Экспортировать отфильтрованные события в CSV
Для передачи выборки в другой аналитический процесс используйте экспорт из «Линзы». Сначала сформируйте точный фильтр, затем в режиме таблицы нажмите Экспорт и печать и выберите Экспорт в CSV. Не выгружайте весь журнал без отбора: такой файл сложнее проверять и он содержит больше лишних данных.
- Шаг 1. В «Конструкторе» сформируйте окончательную выборку и проверьте первые строки.
- Шаг 2. Переключите «Линзу» на табличное представление.
- Шаг 3. Нажмите «Экспорт и печать» → «Экспорт в CSV».
- Шаг 4. После выгрузки откройте файл и проверьте количество строк, временной диапазон и основные поля.
- Проверка. Сравните несколько контрольных событий из CSV с таблицей StaffCop. Время и значения должны совпадать.
Что делать, если скриншоты не появляются
Сначала разделите проблему на сбор и отображение. В «Конструкторе» проверьте, есть ли события типа «Скриншот» от нужного агента. Если событий нет, откройте конфигурацию компьютера и убедитесь, что модуль включен и назначен именно этому агенту. Если события есть, но изображения не открываются, документация предлагает проверять доступ сервера к хранилищу файлов и корректность настроек загрузки.
- Шаг 1. Проверьте наличие событий «Скриншот» в таблице фактов.
- Шаг 2. При отсутствии событий проверьте назначенную компьютеру конфигурацию и параметры скриншотов.
- Шаг 3. При наличии событий переключитесь в «Снимки» и откройте несколько кадров.
- Шаг 4. Если миниатюры пустые или файлы недоступны, проверяйте серверное хранилище и права на каталог загрузки согласно документации.
- Проверка. После исправления создайте новый кадр и проверяйте именно новое событие, чтобы не спутать его со старым поврежденным объектом.
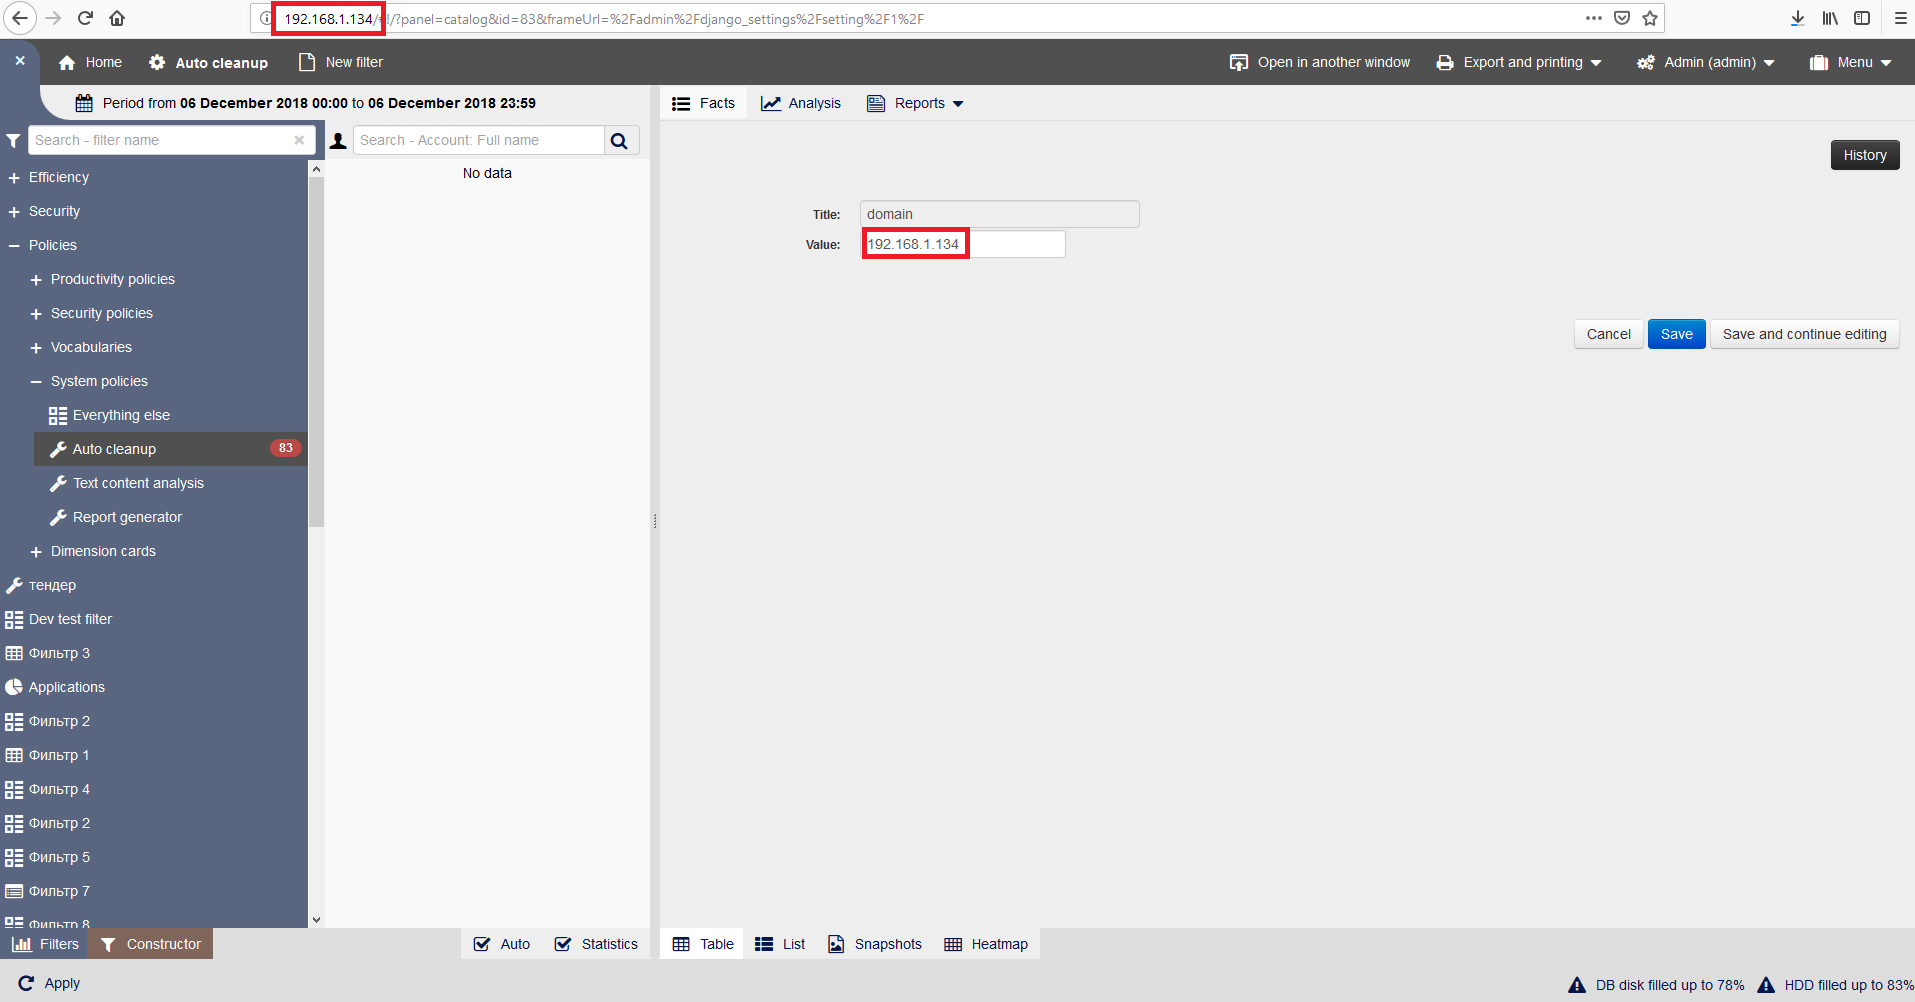
Что делать при заметной нагрузке на рабочую станцию
Файловый мониторинг и слишком частая фиксация экрана способны увеличивать нагрузку. Документация StaffCop отдельно предупреждает, что слишком широкое правило файлового контроля может замедлять систему; для Linux правило на корневой путь создает особенно большую нагрузку. На рабочих станциях с проблемами сначала уменьшайте область файлового мониторинга, затем проверяйте частоту скриншотов и ненужные модули.
- Шаг 1. Зафиксируйте, на каких компьютерах и после какой конфигурации появилась проблема.
- Шаг 2. Скопируйте конфигурацию в тестовый вариант, чтобы не менять всю группу сразу.
- Шаг 3. Сузьте файловые правила до реально нужных каталогов и исключите шумные служебные пути.
- Шаг 4. Уменьшите частоту скриншотов или глубину пакетной съемки, если визуальная фиксация настроена слишком агрессивно.
- Шаг 5. Отключите модули, данные которых не используются.
- Проверка. Сравните нагрузку и поступление событий до и после изменения на одной тестовой станции, затем переносите настройку на группу.
Что делать, если удаленный рабочий стол не открывается
Проверка начинается с конфигурации агента: модуль удаленного управления должен быть включен. Затем убедитесь, что агент онлайн и обычные события от него поступают. Документация также рекомендует проверять исключения защитного ПО, использовать актуальный браузер и корректное HTTPS-подключение к серверу. Эти шаги лучше выполнять по порядку: иначе проблема связи может маскироваться как ошибка интерфейса.
- Шаг 1. Проверьте статус агента и поступление свежих событий.
- Шаг 2. Откройте назначенную конфигурацию и убедитесь, что удаленное управление включено.
- Шаг 3. Повторите подключение из актуального браузера через штатный адрес веб-консоли.
- Шаг 4. Если окно не открывается, проверьте сетевой доступ и исключения защитного ПО по инструкции StaffCop.
- Проверка. После восстановления сначала откройте режим просмотра, и только затем включайте управление.
В «Конструкторе» нет событий от нужного компьютера
Проверьте, что агент отображается в списке компьютеров, находится в сети и ему назначена конфигурация с нужным модулем. После изменения создайте новое тестовое событие и ищите его в коротком периоде.
Фильтр возвращает пустой результат
Снимайте условия по одному, начиная с последнего. Сначала оставьте компьютер и период, затем добавляйте тип события и объект. Так видно, какое условие отсекает данные.
В отчете мало активного времени
Сопоставьте период отчета, рабочее расписание и события активности. Проверьте, включены ли контроль приложений и учет активности в конфигурации выбранного агента.
После включения файлового контроля компьютер замедлился
Сузьте область файлового мониторинга, исключите служебные каталоги и проверьте правила на тестовой станции. Слишком широкое наблюдение за файловой системой создает лишнюю нагрузку.
USB-правило затронуло не тот класс устройств
Верните конфигурацию к безопасному варианту, соберите идентификаторы тестовых устройств в фактах и создайте правило для конкретного класса или устройства. Отдельно проверьте клавиатуру и мышь.
Скриншоты есть в событиях, но изображения не открываются
Сбор события уже работает, поэтому переходите к серверной части: проверьте хранилище файлов, права доступа и параметры загрузки. После исправления проверяйте новый кадр.
Плюсы, минусы, альтернативы и практические рекомендации
StaffCop полезен там, где статистику времени нужно связывать с файлами, устройствами, приложениями и сетевой активностью. Глубина контроля требует аккуратного внедрения: роли, конфигурации и сроки хранения данных следует определить до массового развертывания.
Сильные и слабые стороны
Плюсы
- Единая консоль для событий приложений, сайтов, файлов, устройств, скриншотов и других источников.
- Гибкий «Конструктор» с последовательной фильтрацией и несколькими представлениями результата в «Линзе».
- Сохраненные фильтры, уведомления, политики и консоль инцидентов превращают разовые расследования в повторяемый процесс.
- Готовые отчеты по активности и рабочему времени дополняются детализацией до исходных событий.
- Контроль USB, файловые правила, теневые копии и новый файловый сканер закрывают сценарии движения корпоративных документов.
- CSV-экспорт позволяет передавать точную выборку в другие аналитические процессы.
Минусы
- Клиент-серверная архитектура требует отдельного администрирования сервера, агентов, хранилища и прав доступа.
- Большое число модулей повышает требования к качеству конфигураций: избыточный сбор создает шум и увеличивает объем данных.
- Слишком широкие правила файлового мониторинга и высокая частота скриншотов способны заметно увеличить нагрузку.
- USB-ограничения требуют тестирования по классам и идентификаторам, чтобы не затронуть обычные устройства ввода.
- Часть сценариев, включая файловый сканер нового поколения, имеет отдельные требования по версии компонентов и лицензированию.
- Для простой фиксации времени по проектам функциональность системы будет избыточной.
Кому подойдет
- Службе информационной безопасности, которой нужна хронология действий пользователя и подтверждающие факты.
- ИТ-отделу, который одновременно отвечает за рабочие станции, контроль устройств и расследование технических событий.
- Организациям, где важны управление внутренними инцидентами, контроль движения файлов и централизованная отчетность.
- Руководителям, которым нужен учет активности, но с возможностью перейти от агрегированной цифры к первичным событиям.
Чем StaffCop отличается от альтернатив
Сравнивать StaffCop полезно не по количеству функций, а по глубине контроля. Time Doctor ориентирован на учет времени, задачи и командную продуктивность; TMetric — на учет времени и задач; Monitask сочетает учет времени с мониторингом сотрудников. StaffCop отличается тем, что добавляет событийную модель расследования, файловые операции, USB-правила, инциденты и развитую фильтрацию.
Как внедрять StaffCop поэтапно
Для первого внедрения лучше выбрать небольшую тестовую группу и три измеримых сценария: учет активности, расследование файловой операции и контроль внешнего носителя. После этого настройте одну базовую конфигурацию, проверьте качество событий и только затем добавляйте скриншоты, уведомления, политики и файловый сканер. Такой порядок дает понятную точку сравнения и позволяет видеть, какой модуль добавил полезные данные, а какой только увеличил поток событий.
- Этап 1. Выберите тестовую группу и назначьте минимальную конфигурацию с приложениями, активностью и нужными событиями.
- Этап 2. Проверьте три сценария вручную через «Конструктор»: сайт или приложение, файловая операция, подключение USB.
- Этап 3. Настройте качество и частоту скриншотов, оцените объем данных.
- Этап 4. Сохраните рабочие фильтры и только после проверки включите уведомления и инциденты.
- Этап 5. Подключите отчеты и экспорт, определите ответственных и срок хранения результатов.
- Этап 6. Расширяйте конфигурацию на новые группы по одному профилю за раз и повторяйте контрольные проверки.
Итоговая рекомендация проста: StaffCop лучше всего работает как система доказуемых событий. Не пытайтесь начинать с тотального сбора. Сначала определите, какой факт нужен для решения задачи, включите соответствующий модуль, проверьте событие в «Конструкторе», настройте удобное представление в «Линзе» и только после этого автоматизируйте повторение через фильтр, отчет или инцидент.