360 Total Security относится к тем защитным программам, которые нельзя считать удалёнными только потому, что исчез ярлык с рабочего стола. Корректный результат — это завершённая деинсталляция, перезагрузка и проверка, что в Windows не осталось активных процессов, служб, автозапуска и папок, связанных с продуктом. В материале Xeon Live о полном удалении 360 Total Security та же задача разобрана с привязкой к Windows 10 и 11; здесь соберём рабочий порядок действий для случаев от обычного удаления до повреждённого деинсталлятора.
Практически безопаснее двигаться от штатных механизмов к более глубоким: сначала запускается собственный деинсталлятор продукта через удобную оболочку или Windows, затем компьютер перезагружается, и только после этого проверяются остатки. Ручная работа с системными разделами нужна в конце, а не в начале. Такой порядок сохраняет возможность отката, не оставляет «оборванную» регистрацию программы и снижает риск повредить постороннее приложение из-за похожего имени файла или записи.
Что значит удалить 360 Total Security полностью
Для обычной программы достаточно убрать исполняемые файлы и запись из списка установленных приложений. Защитное программное обеспечение (ПО) интегрируется глубже: оно запускает фоновые компоненты, работает со службами Windows, создаёт собственные каталоги данных и иногда добавляет браузерные модули. Поэтому в этой инструкции под полным удалением понимаются четыре независимые проверки: программы нет в списке установленных, после перезагрузки не работают связанные процессы и службы, на диске не осталось нужных только ей каталогов, а в автозагрузке и браузерах нет её компонентов.
Важно различать собственно деинсталляцию и последующую уборку. Деинсталлятор запускает предусмотренный разработчиком сценарий удаления: останавливает компоненты в заданном порядке, снимает регистрацию приложения и удаляет основные файлы. Удаление каталога вручную этого не делает. Если начать с папки Program Files, Windows продолжит хранить сведения о продукте, а оставшаяся служба получит путь к уже отсутствующему файлу.
Критерий успеха здесь не абстрактная «чистота реестра», а отсутствие конкретных следов, которые влияют на систему: активной службы, задания планировщика, автозапуска, пути к удалённому исполняемому файлу, браузерного расширения и конфликтующей записи в списке установленных программ. Нейтральные журналы или пустые каталоги, которые не запускаются и не мешают повторной установке, сами по себе не являются поводом для агрессивной зачистки.
Перед удалением: подготовка без лишнего риска
На домашнем и рабочем компьютере подготовка занимает несколько минут, но определяет, насколько легко будет восстановиться после ошибки. Особенно это важно на машине, где хранятся рекламные макеты, презентации, исходники роликов, базы браузерных профилей и локальные рабочие документы. Антивирус способен помещать файлы в карантин, поэтому перед его удалением стоит убедиться, что там нет объекта, который требуется сохранить для разбора или вернуть в проект.
- Закройте приложения и сохраните документы. Не начинайте деинсталляцию во время экспорта видео, копирования больших файлов или обновления другого ПО.
- Проверьте карантин 360 Total Security. Восстановите только те файлы, происхождение которых вам известно и которые действительно нужны; всё неизвестное лучше оставить изолированным.
- Подготовьте права администратора. Удаление служб, файлов из Program Files и системных записей требует повышенных прав.
- Создайте точку восстановления перед ручной зачисткой. Это особенно важно, когда планируется работа со службами или системными разделами.
- Зафиксируйте исходное состояние. Сделайте снимок списка установленных приложений и, на рабочем персональном компьютере (ПК), запишите, какой защитный продукт должен остаться после удаления 360 Total Security.
Точка восстановления не заменяет резервную копию рабочих файлов, но даёт системный откат для настроек, драйверов, установленных программ и реестра. В Windows откройте поиск, введите «Создание точки восстановления», выберите системный диск на вкладке «Защита системы» и нажмите «Создать». Ручные изменения ниже выполняются только после этой страховки.
Windows 10 остаётся распространённой в организациях, хотя с 14 октября 2025 года Microsoft больше не предоставляет для неё бесплатные обновления Windows Update, техническую помощь и исправления безопасности. Поэтому одинаковая инструкция для Windows 10 и 11 не означает, что обе платформы находятся в одинаковом жизненном цикле. На рабочем устройстве с Windows 10 отдельно учитывайте политику обновлений вашей организации и требования службы информационной безопасности.
Способ 1. Удаление через Ускоритель Компьютера
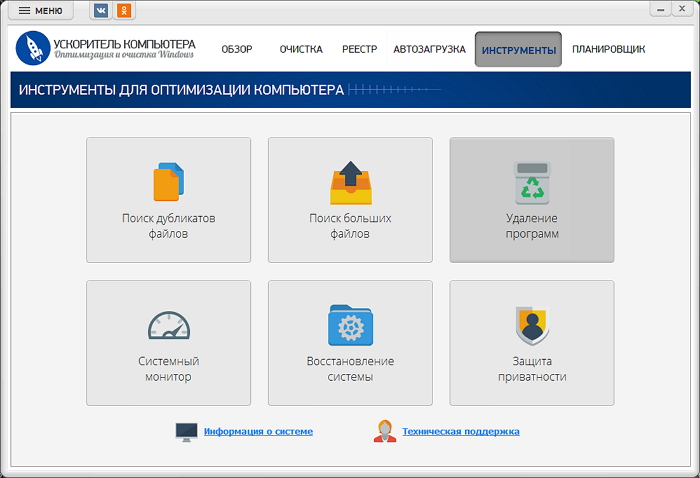
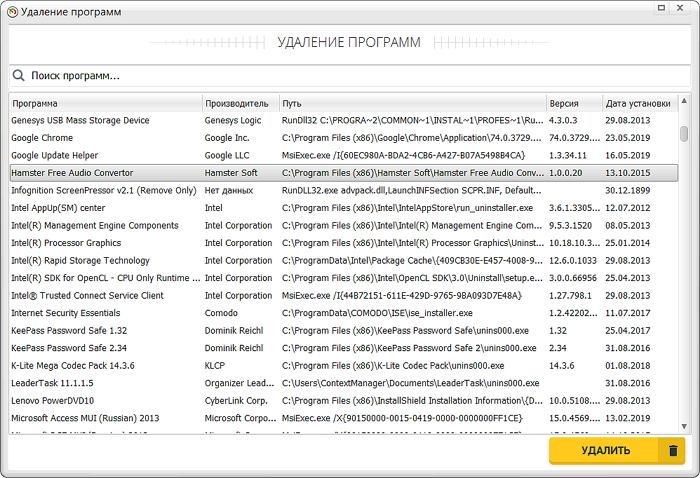
Первый практический сценарий — модуль удаления программ в Ускорителе Компьютера. Он удобен, когда обслуживание Windows уже ведётся из одной утилиты: в разделе «Инструменты» есть отдельный пункт «Удаление программ», после которого можно перейти к проверке реестра и автозагрузки. Важно понимать границу метода: сам запуск удаления не отменяет мастер 360 Total Security. Когда он появляется, завершите именно штатную процедуру 360, а не закрывайте окно после первого подтверждения.
Пошаговый порядок
- Закройте 360 Total Security и сохраните все открытые документы.
- В Ускорителе Компьютера откройте вкладку «Инструменты» и выберите «Удаление программ».
- Найдите 360 Total Security. Перед нажатием «Удалить» ещё раз проверьте название строки, чтобы не затронуть другой защитный продукт.
- Запустите удаление. Когда откроется собственный мастер 360 Total Security, выбирайте действия, которые продолжают деинсталляцию, и дождитесь сообщения о завершении.
- Перезагрузите компьютер. Это обязательная контрольная граница: до перезапуска часть загруженных компонентов способна оставаться в памяти.
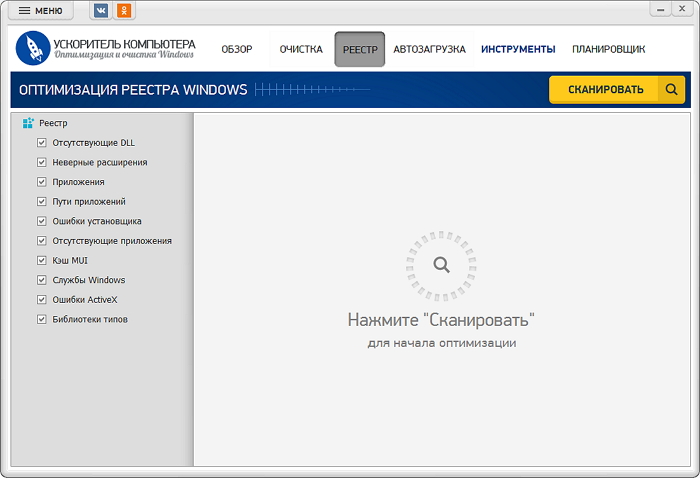
- После входа в Windows откройте автозагрузку и убедитесь, что записей 360 нет. Раздел реестра в Ускорителе Компьютера используйте как дополнительную проверку, а не как замену штатному удалению.
Этот сценарий хорош тем, что отделяет три задачи: запуск штатной деинсталляции, контроль автозагрузки и системную уборку. Не стоит включать все категории реестра только ради формального нулевого отчёта. Для удаления 360 Total Security важнее увидеть, что программа ушла из списка, её службы не стартуют, а обнаруженные остатки действительно ведут к каталогам 360.
Плюсы
- Удаление запускается из понятного списка установленных программ без ручного поиска деинсталлятора.
- После перезагрузки в той же программе доступны отдельные разделы для проверки автозагрузки и системного обслуживания.
- Подходит для регулярного обслуживания рабочей станции, где кроме удаления ПО требуется контролировать временные файлы и фоновые элементы.
Минусы
- Модуль удаления не освобождает от прохождения собственного мастера 360 Total Security.
- Глубокая ручная зачистка конкретных служб и каталогов всё равно выполняется отдельно, когда после перезагрузки остаются подтверждённые следы.
- Любые автоматические действия с реестром требуют просмотра найденных категорий и точки восстановления перед изменениями.
Кому подойдёт
Пользователям Windows, которым нужен единый интерфейс для удаления программы и последующей проверки состояния системы. В редакционном или маркетинговом отделе этот путь удобен на обычном рабочем ПК, где важна предсказуемая последовательность без ручного запуска системных оснасток на первом этапе.
Способ 2. Штатный деинсталлятор 360 Total Security
Самый прямой путь — собственный мастер 360 Total Security. Он запускается из записи программы в Windows или из папки продукта и выполняет действия, которые разработчик заложил в процедуру удаления. В разных выпусках внешний вид мастера менялся, поэтому ориентируйтесь не на цвет кнопок, а на смысл: продолжить удаление, подтвердить выбранные данные для удаления, дождаться завершения и перезагрузить компьютер.
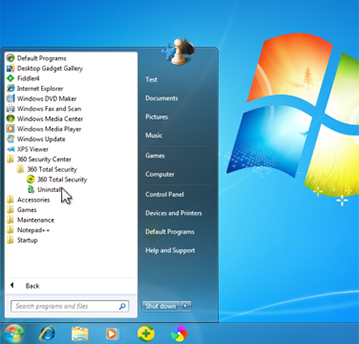
Как запустить собственный мастер
Сначала используйте запись 360 Total Security в списке установленных программ. Она передаёт управление деинсталлятору корректным способом. Если запись повреждена, но папка программы сохранилась, откройте каталог установки и найдите исполняемый файл с назначением удаления. На разных сборках имя и расположение файла различаются, поэтому не подменяйте этот шаг случайным файлом с расширением .exe: в свойствах файла должно быть очевидно, что он относится к 360 Total Security.
- Не удаляйте папку 360 до запуска мастера: это лишит процедуру собственных файлов и усложнит восстановление.
- Не прерывайте мастер сразу после первого экрана. Некоторые выпуски показывают несколько экранов с предложениями остаться на продукте перед фактическим удалением.
- Пункты, которые прямо относятся к карантину или настройкам 360, выбирайте в соответствии с целью полного удаления. Если в карантине есть нужный материал, разберите его заранее.
- После финального сообщения выполните перезагрузку, даже когда мастер не настаивает на немедленном перезапуске.
Официальная справка 360 описывает удаление через «Панель управления» → «Программы и компоненты», затем советует перезагрузить компьютер и проверить наличие каталога 360 в Program Files. Это разумная минимальная граница: мастер отвечает за основную деинсталляцию, а каталог проверяется уже после перезапуска.
Способ 3. Через Параметры Windows 11 и Windows 10
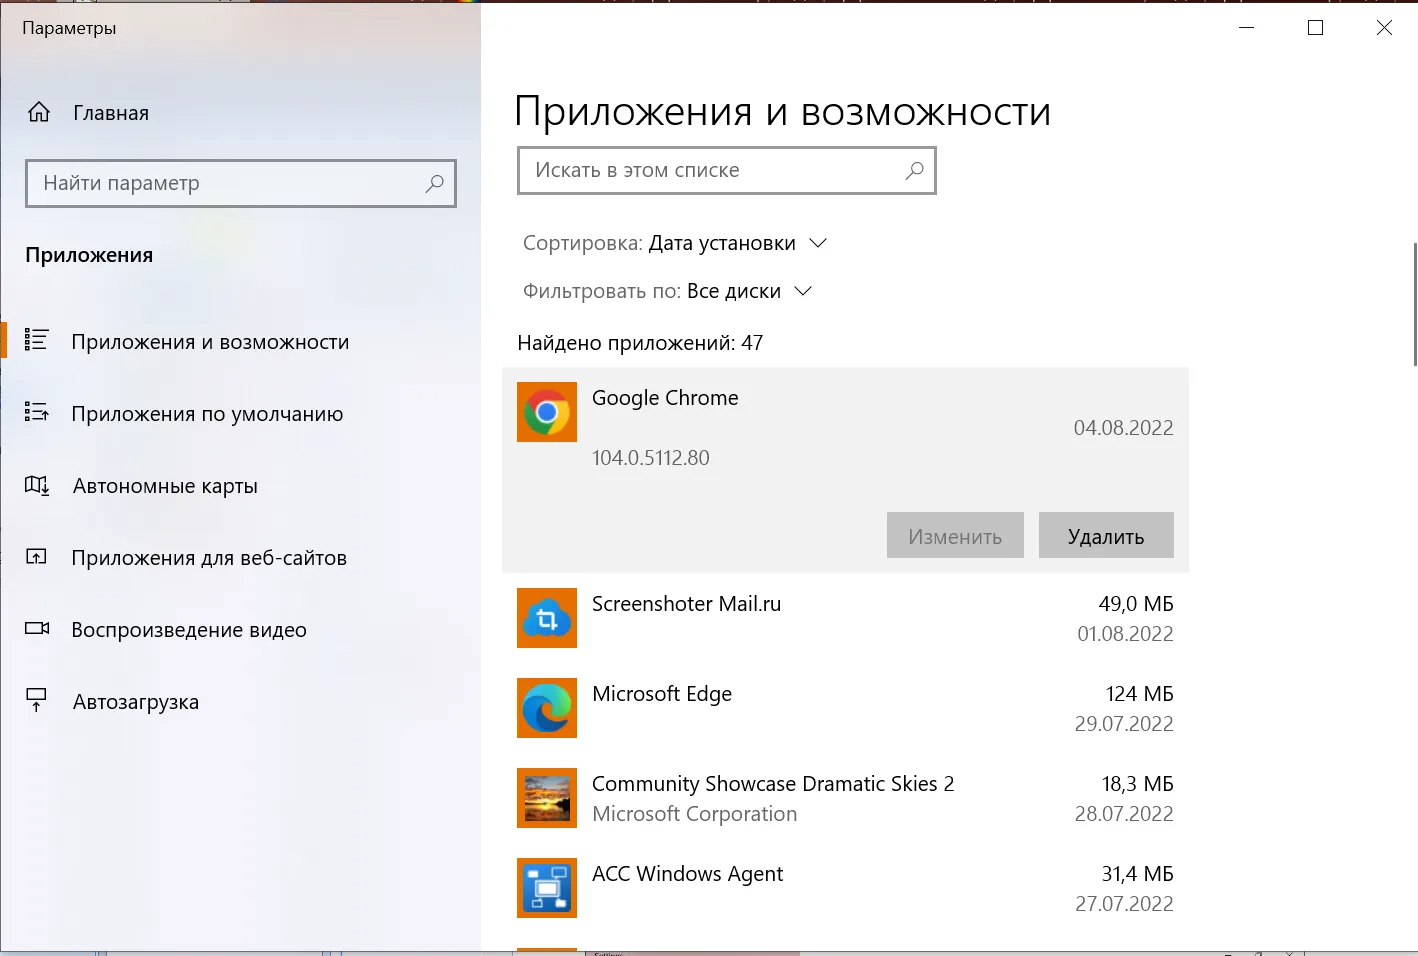
Путь через системные «Параметры» удобен тем, что не требует знать расположение файлов программы. Для Windows 11 Xeon Live отдельно разбирает полное удаление приложений, а для Windows 10 — удаление программ с последующей проверкой остатков. В обоих случаях выбор 360 Total Security в системном списке запускает предусмотренную записью деинсталляцию; дальше работу продолжает мастер самой программы.
Windows 11
- Нажмите Win + I.
- Откройте «Приложения» → «Установленные приложения».
- Введите 360 в строке поиска списка и выберите именно 360 Total Security.
- Нажмите кнопку с тремя точками справа от записи и выберите «Удалить».
- Подтвердите удаление, завершите собственный мастер 360 Total Security и перезагрузите ПК.
Windows 10
- Откройте «Параметры» → «Приложения» → «Приложения и возможности».
- Найдите 360 Total Security в списке.
- Выделите программу и нажмите «Удалить».
- Пройдите мастер 360 Total Security до конца и перезапустите Windows.
Системный список не выполняет глубокую уборку вместо программы. Он лишь корректно инициирует зарегистрированное удаление. Поэтому исчезновение строки сразу после работы мастера — хороший признак, но не единственный критерий. После перезагрузки всё равно проверяются процессы, каталоги и активная защита Windows.
Способ 4. Через Панель управления и Программы и компоненты
Классическая «Панель управления» остаётся полезной для настольных программ. Именно этот путь указан в справке 360: открыть «Программы и компоненты», найти 360 Total Security и запустить удаление. Он особенно удобен, когда в «Параметрах» запись отображается некорректно или кнопка вызывает странное поведение. Быстрый вход в тот же список даёт системная команда appwiz.cpl через окно Win + R.
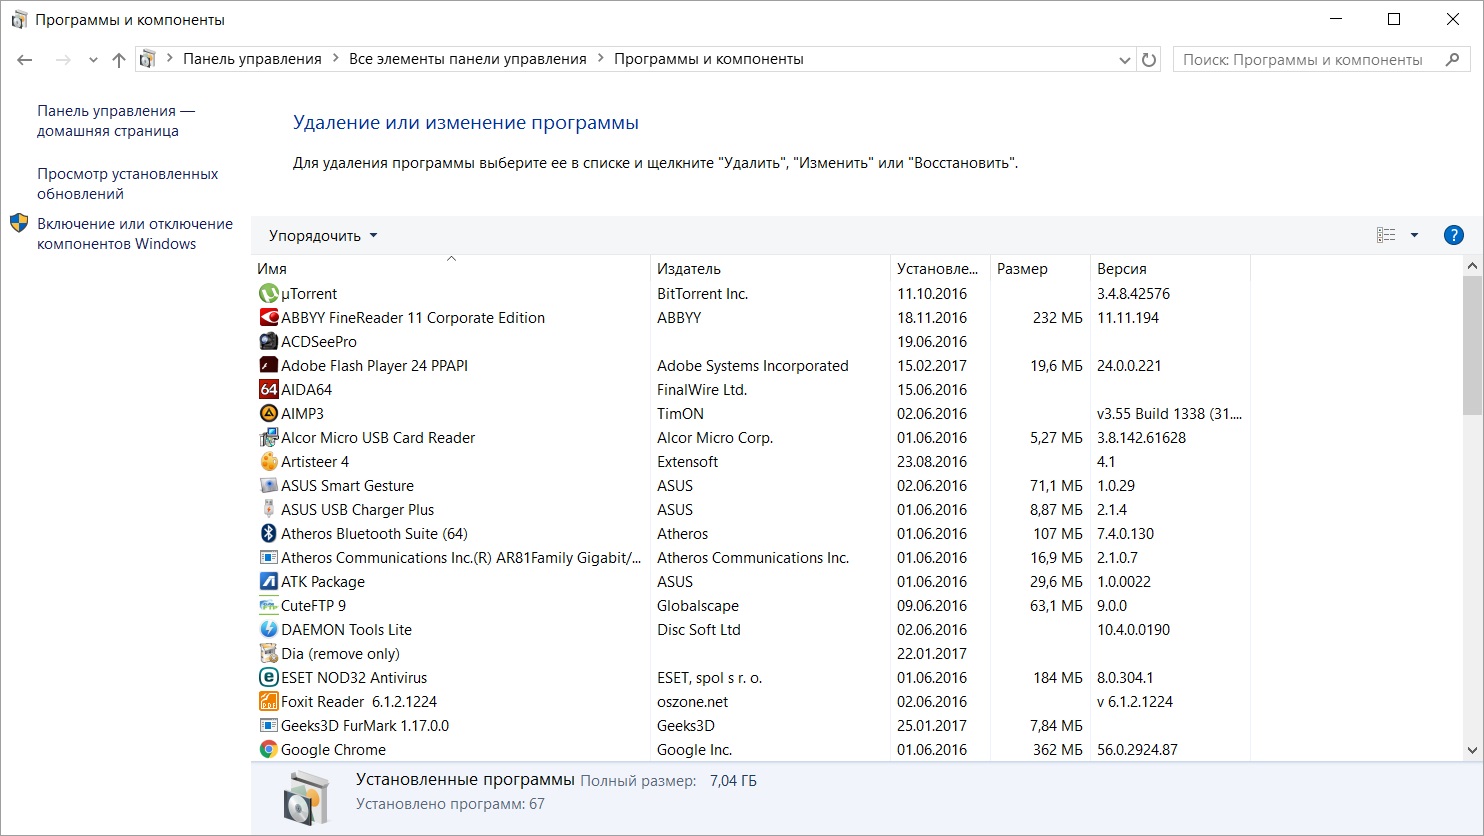
- Нажмите Win + R.
- Введите appwiz.cpl и нажмите Enter.
- В окне «Программы и компоненты» найдите 360 Total Security.
- Дважды щёлкните по записи или выделите её и нажмите «Удалить».
- Завершите мастер 360 Total Security, затем перезагрузите компьютер.
Если 360 есть одновременно в «Параметрах» и в «Программах и компонентах», не запускайте две процедуры параллельно. Оба интерфейса обращаются к одной установленной программе, и одновременные мастера способны конфликтовать за те же файлы. Дождитесь завершения одной процедуры, перезагрузитесь и только потом оценивайте результат.
В корпоративной среде удаление иногда ограничено политиками управления устройствами. В таком случае отсутствие кнопки или отказ доступа не является поводом менять системные разрешения вручную. Зафиксируйте сообщение об ошибке и передайте его администратору: на управляемом ПК правила организации приоритетнее локальной уборки.
Способ 5. Revo Uninstaller Free с проверкой остатков
Revo Uninstaller Free полезен там, где нужно после обычной деинсталляции увидеть связанные остаточные файлы, папки и записи реестра. В подборке деинсталляторов Xeon Live этот класс программ рассматривается именно как дополнение к штатному удалению, а не как повод обходить его. Для 360 Total Security разумная схема такая: запустить удаление из Revo, позволить встроенному мастеру 360 завершиться, затем выполнить сканирование остатков и просмотреть найденное.
Как действовать
- Закройте 360 Total Security и откройте Revo Uninstaller Free с правами администратора.
- Выберите 360 Total Security в списке установленных программ и запустите удаление.
- Дайте собственному мастеру 360 отработать до конца. Не закрывайте Revo, пока штатная процедура не закончилась.
- После завершения запустите сканирование остатков. Для обычного пользователя достаточно консервативного режима и внимательного просмотра найденного.
- Удаляйте только элементы, связь которых с 360 Total Security очевидна по имени, пути и расположению. После завершения перезагрузите Windows.
Документация Revo отдельно предупреждает о необходимости просматривать найденные элементы. Это особенно важно для защитного ПО: рядом с его каталогами могут находиться общие системные разделы и данные других продуктов. Не превращайте «глубокое удаление» в массовое удаление всего, что оказалось рядом в дереве реестра.
Плюсы
- После штатного удаления показывает связанные остаточные файлы, папки и записи реестра.
- Подходит для ситуации, когда пользователь хочет проверить результат в одном окне, а не обходить все каталоги вручную.
- Бесплатная редакция включает основной сценарий удаления с последующим поиском остатков.
Минусы
- Результаты сканирования всё равно нужно анализировать; бездумное подтверждение списка противоречит безопасной зачистке.
- Функции принудительного удаления и расширенные режимы зависят от редакции Revo, поэтому инструкция здесь не опирается на них.
- При повреждённом антивирусном драйвере сторонний деинсталлятор не заменяет безопасный режим и системную диагностику.
Кому подойдёт
Пользователям, которым нужна проверка остатков после штатной деинсталляции и понятное дерево найденных объектов. Для управляемого рабочего компьютера применение стороннего деинсталлятора заранее согласуют с внутренней политикой: в организации список разрешённого ПО часто ограничен.
Способ 6. Безопасный режим, когда обычное удаление блокируется
Безопасный режим нужен не для обычной деинсталляции, а для конфликтного случая: служба или драйвер 360 продолжает удерживать файлы, мастер падает, либо после перезагрузки компонент снова стартует. Microsoft описывает безопасный режим как запуск Windows с ограниченным набором файлов и драйверов. Благодаря этому сторонние фоновые компоненты, которые мешают удалению в обычной загрузке, часто не активируются.
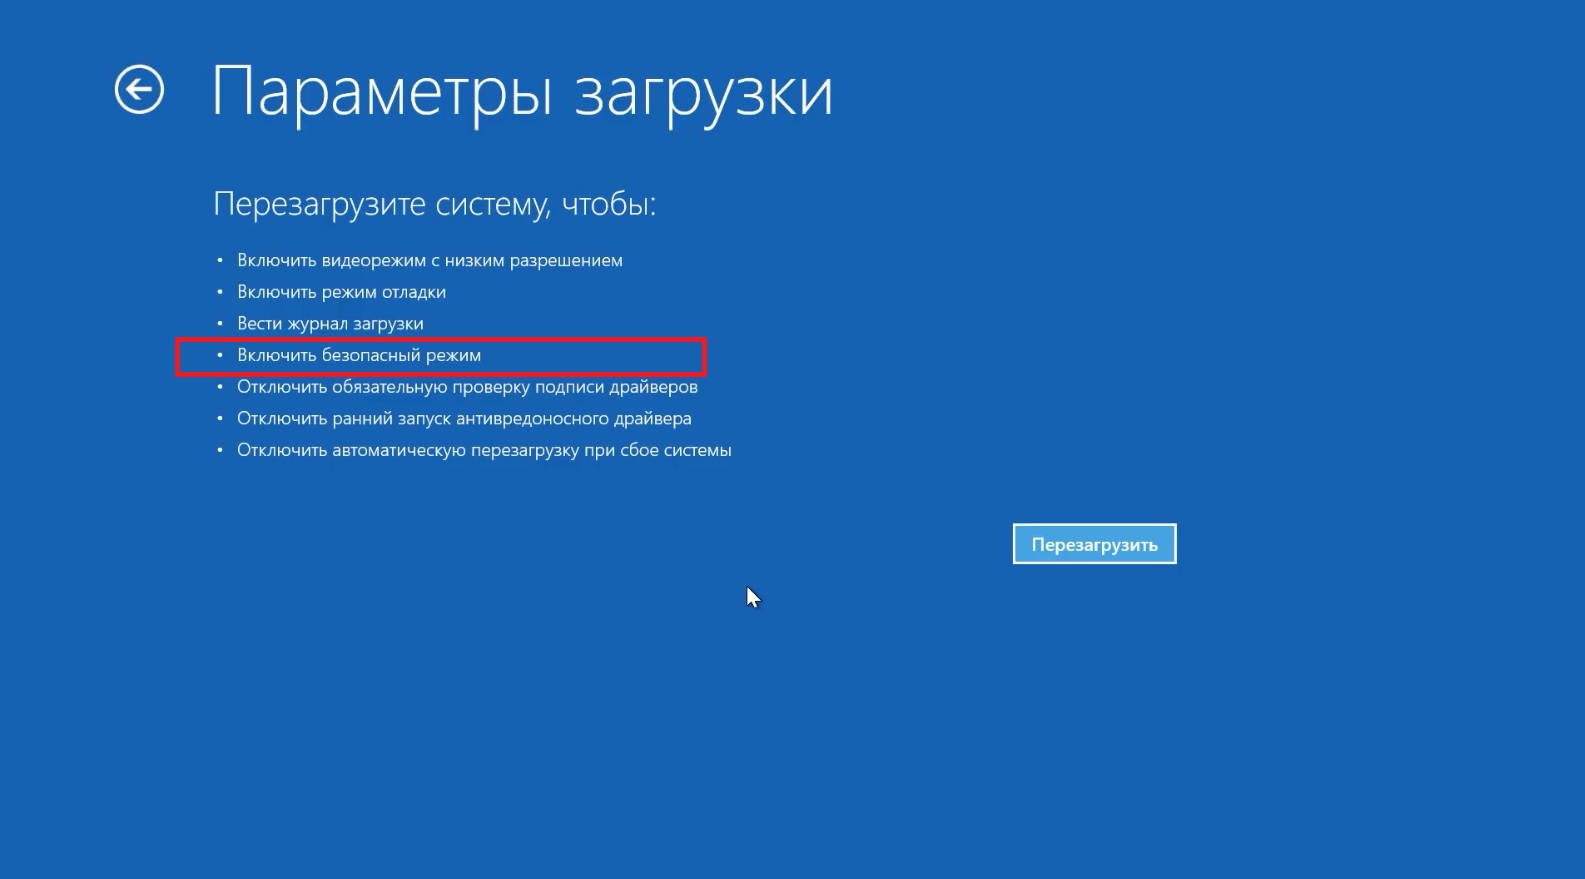
Как войти в безопасный режим в Windows 11
- Откройте «Параметры» → «Система» → «Восстановление».
- В разделе расширенного запуска нажмите «Перезагрузить сейчас».
- После перезапуска откройте «Поиск и устранение неисправностей» → «Дополнительные параметры» → «Параметры загрузки» → «Перезагрузить».
- На экране вариантов загрузки выберите безопасный режим клавишей 4 или F4.
- В безопасном режиме снова попробуйте штатное удаление через appwiz.cpl или собственный деинсталлятор 360.
Windows 10
В Windows 10 путь к среде восстановления начинается через «Параметры» → «Обновление и безопасность» → «Восстановление» → «Особые варианты загрузки» → «Перезагрузить сейчас». После входа в среду восстановления дальнейшие пункты совпадают: устранение неисправностей, дополнительные параметры, параметры загрузки и перезапуск.
После удаления обязательно загрузитесь в обычный режим и повторите проверку. Успех в безопасном режиме не означает, что система чиста: нужно убедиться, что служба не появилась снова, в автозагрузке нет 360, а «Безопасность Windows» корректно показывает активный защитный статус.
Способ 7. Восстановить деинсталлятор повторной установкой и удалить заново
Этот сценарий нужен, когда сама запись 360 Total Security повреждена: продукт частично есть на диске, но Windows не запускает удаление, либо другой защитный продукт продолжает находить установленный компонент после неудачной ручной зачистки. Практическая логика — вернуть программе полный набор собственных файлов установкой того же продукта поверх существующей копии, а затем сразу выполнить штатное удаление. Такой путь встречается в разборе пользовательских случаев и полезен именно как восстановительная мера, а не как первый способ.
- Не удаляйте оставшуюся папку 360 вручную перед восстановительной установкой.
- Запустите установку 360 Total Security поверх существующей копии и дождитесь завершения восстановления файлов программы.
- Не начинайте настройку продукта как новой защиты и не добавляйте лишние компоненты. Задача этого шага — вернуть рабочий деинсталлятор.
- Сразу после восстановления откройте системный список приложений и запустите штатное удаление.
- Пройдите все экраны удаления, перезагрузите Windows и выполните контрольный чек-лист из этой статьи.
Если повторная установка также завершается ошибкой, переходите не к ручному удалению системных файлов, а к диагностике Windows. Для настольных программ в Windows 10 Microsoft сохраняет средство Program Install and Uninstall, которое исправляет типовые проблемы с повреждёнными данными установки и неполной деинсталляцией. В Windows 11 сначала используйте системные рекомендации по устранению неполадок и повторите удаление. Ручная зачистка остаётся последним уровнем.
Способ 8. Ручная зачистка подтверждённых остатков
Ручная зачистка выполняется после штатного удаления и перезагрузки. Это не альтернативный деинсталлятор, а финальный способ убрать то, что осталось и реально относится к 360 Total Security. Для работы с реестром полезно сначала прочитать отдельную инструкцию Xeon Live о безопасной очистке реестра Windows: главный принцип одинаков — удаляется конкретная запись с подтверждённым назначением, а не все совпадения по короткому фрагменту имени.
1. Проверка каталогов на диске
Сначала откройте Program Files и Program Files (x86). Официальная инструкция 360 прямо советует после удаления проверить наличие папки 360. Удаляйте остаточный каталог только после перезагрузки и только когда программа уже исчезла из системного списка. Затем проверьте ProgramData и пользовательские AppData. Внутри этих мест ориентируйтесь на полное имя продукта, издателя и содержимое. Каталог, чья принадлежность неочевидна, не удаляется.
2. Автозагрузка
Откройте Диспетчер задач сочетанием Ctrl + Shift + Esc и перейдите в раздел автозагрузки. В Windows 11 тот же список доступен через «Параметры» → «Приложения» → «Автозагрузка». Отдельный материал Xeon Live показывает, как проверять все основные точки автозапуска. Для 360 удаляйте или отключайте только запись, у которой имя, издатель или путь к файлу однозначно ведёт в каталог 360.
3. Службы
Нажмите Win + R, введите services.msc и откройте свойства подозрительной службы. Смотрите не только на название, но и на путь к исполняемому файлу. Действие допустимо, когда путь ведёт в уже удалённый каталог 360 или другой однозначно идентифицируемый каталог продукта. Не удаляйте службу по короткому фрагменту имени: двух букв или числа недостаточно, чтобы доказать принадлежность.
4. Планировщик заданий
Откройте taskschd.msc и просмотрите библиотеку планировщика. Остаточная задача обновления способна запускать отсутствующий файл и оставлять ошибки в журнале, даже когда основная программа уже удалена. Проверяйте действие задачи и путь к исполняемому файлу. Удаляйте только задачу, чей путь и описание связаны с 360 Total Security.
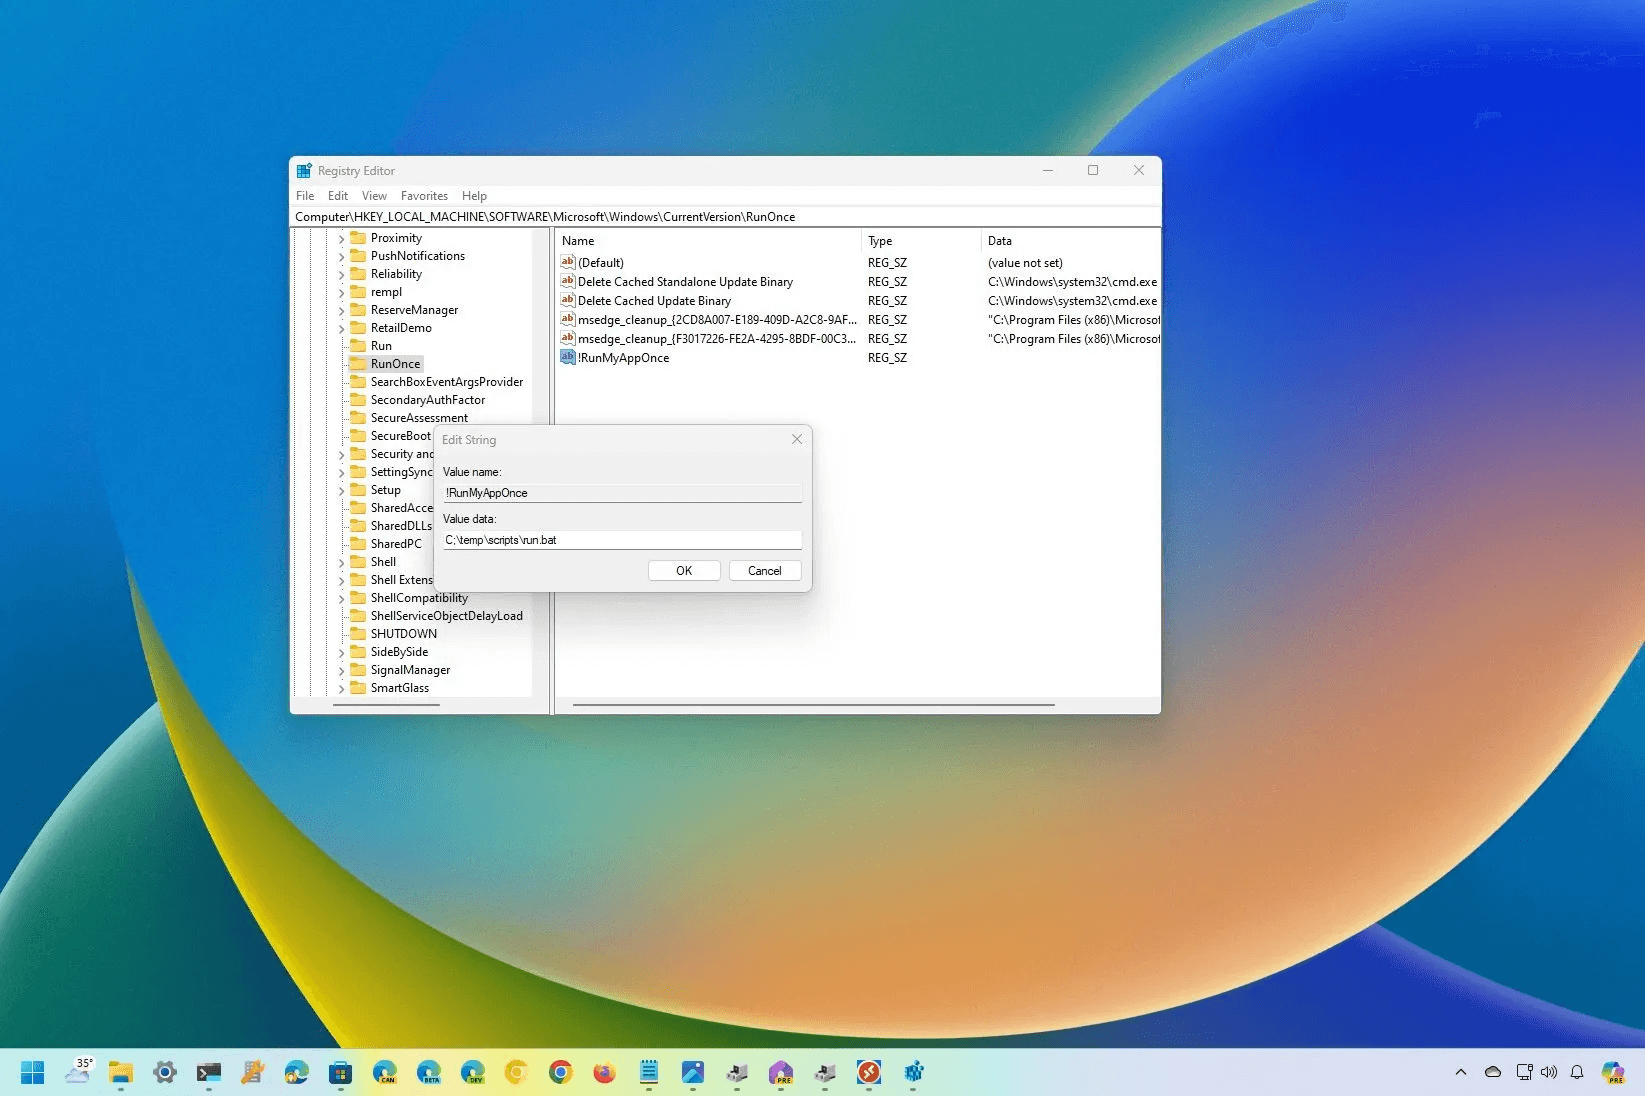
5. Реестр
Нажмите Win + R, введите regedit и подтвердите запуск. Перед изменением экспортируйте конкретный раздел, который собираетесь править. В поиске используйте полное имя продукта и названия каталогов, но каждое совпадение оценивайте по контексту. Цифра 360 встречается в огромном числе не связанных с антивирусом значений, поэтому совпадение само по себе ничего не доказывает.
Наиболее полезны записи, которые содержат полный путь к уже удалённому исполняемому файлу 360, сведения о деинсталляции продукта или автозапуск с прямой ссылкой на каталог 360. Записи другого производителя, системные классы Windows и значения без очевидной связи оставляйте нетронутыми. После ручной правки перезагрузите компьютер ещё раз.
Как проверить, что 360 Total Security действительно удалён
Проверка результата важнее ощущения, что «вроде всё исчезло». Для рабочего компьютера используйте измеримые признаки. Они позволяют закончить задачу без бесконечного запуска очистителей и без удаления нейтральных файлов, которые ни на что не влияют.
- Список приложений. В «Установленных приложениях» Windows 11 или «Приложениях и возможностях» Windows 10 нет 360 Total Security.
- Классический список. В appwiz.cpl отсутствует запись 360 Total Security.
- Процессы. После обычной загрузки в Диспетчере задач нет процесса, путь которого ведёт в каталог 360.
- Службы. В services.msc нет работающей службы с исполняемым файлом из удалённого каталога 360.
- Автозапуск. В списке автозагрузки нет элемента с путём к 360.
- Планировщик. Нет задания, действие которого запускает файл из каталога 360.
- Файловая система. После перезагрузки Program Files не содержит рабочей папки 360 Total Security; остатки в ProgramData и AppData проверены по принадлежности.
- Защита Windows. В «Безопасности Windows» отображается актуальное состояние защиты, а система не сообщает о конфликтующем стороннем антивирусе.
Для бизнеса полезно фиксировать результат в простом журнале обслуживания: дата, имя компьютера, какой способ использован, была ли перезагрузка, какие остатки обнаружены, что удалено и какой защитный продукт активен после работ. Такой журнал превращает разовую техническую операцию в воспроизводимый процесс и помогает быстро выяснить причину, если спустя день возникнет проблема с корпоративной виртуальной частной сетью (VPN), браузером, системой записи экрана или доступом к рабочим файлам.
Что делать при типичных ошибках удаления
Неудачная деинсталляция редко требует сразу переходить к самым жёстким действиям. Разделите проблему по наблюдаемому признаку: не запускается мастер, мастер зависает, запись пропала слишком рано, папка не удаляется, служба остаётся активной или другой антивирус продолжает видеть 360. Для каждого признака есть свой следующий шаг.
Кнопка Удалить ничего не делает
Перезагрузите Windows и попробуйте appwiz.cpl вместо «Параметров». Если запись открывает ошибку, запустите собственный деинсталлятор из каталога 360, если он сохранился. При повреждённой записи используйте восстановительную установку из способа 7 или средство Microsoft для исправления проблем установки и удаления программ. Ручное стирание папки на этом этапе только усложняет восстановление мастера.
Мастер завис на одном экране
Подождите, пока завершатся дисковые операции, и проверьте Диспетчер задач: зависло ли окно или продолжается работа дочернего процесса. Не запускайте второй экземпляр мастера. Если интерфейс не реагирует длительное время и дисковой активности нет, перезагрузите компьютер, затем повторите удаление. При повторном зависании переходите в безопасный режим.
Папка 360 не удаляется после деинсталляции
Сначала перезагрузите компьютер. Затем откройте Диспетчер задач и services.msc и найдите активный компонент, путь которого ведёт в эту папку. Остановите подтверждённый компонент, снова проверьте каталог и только после этого удаляйте остаток. Утилиты принудительного разблокирования системных файлов не являются первым выбором: они скрывают причину занятого файла и повышают риск удалить работающий драйвер.
360 появляется снова после перезагрузки
Проверьте три точки: автозагрузка, службы и планировщик. Если все три чистые, но продукт снова устанавливается на управляемом рабочем компьютере, причина лежит в политике организации или системе развёртывания ПО. Локальная борьба с повторной установкой тогда бессмысленна: нужно исправлять правило развёртывания у администратора.
Другой антивирус сообщает о конфликте
Сначала повторите контрольный чек-лист и проверьте наличие записи 360 в системных списках, служб с путём к его каталогу и остаточных папок. Если система выглядит чистой, но конфликт сохраняется, восстановительная установка 360 с последующим штатным удалением способна вернуть недостающие данные деинсталляции и завершить регистрацию корректно. После этого перезагрузите Windows перед повторной установкой другого защитного продукта.
Почему не стоит начинать с реестра и команд удаления служб
В старых инструкциях часто встречается обратная последовательность: отключить защиту, удалить папки, стереть записи реестра, принудительно удалить службу и только потом попытаться запустить деинсталлятор. Для современного рабочего ПК такой порядок хуже штатного. Он разрушает собственный сценарий продукта и оставляет Windows с частично удалённой программой, когда запись установки есть, а необходимых файлов уже нет.
- Не удаляйте все совпадения по строке 360 в реестре. Число встречается в чужих путях, идентификаторах, параметрах устройств и данных приложений.
- Не выполняйте команды удаления службы, пока не проверили путь к её исполняемому файлу и не доказали связь с 360 Total Security.
- Не стирайте ProgramData целиком. Это общий системный каталог для данных множества приложений.
- Не отключайте системные механизмы защиты Windows ради того, чтобы удалить сторонний антивирус. Безопасный режим решает проблему блокирующих компонентов более контролируемо.
- Не запускайте подряд несколько чистильщиков реестра. Это не повышает качество удаления, зато усложняет понимание, какое действие вызвало побочный эффект.
- Не оставляйте компьютер без активной защиты после завершения работ. Сразу проверьте состояние «Безопасности Windows» или корпоративного защитного продукта.
Рабочий компьютер: как удалить антивирус без срыва процессов
На личном ПК основной ущерб от ошибки — время на восстановление. В маркетинге, связях с общественностью (PR), дизайне и контент-производстве ошибка во время удаления защитного ПО способна сорвать публикацию, запись вебинара, выгрузку рекламной кампании или согласование макета. Поэтому процедуру лучше выполнять в техническое окно, когда не идёт экспорт, синхронизация облака, массовая загрузка медиаматериалов и запись экрана.
Перед удалением проверьте зависимые рабочие сценарии. Браузерные профили содержат авторизации и расширения, сетевые диски зависят от VPN и политик доступа, программы захвата экрана обращаются к драйверам, а корпоративные приложения способны требовать конкретный антивирусный статус. Эти зависимости не имеют прямого отношения к 360 Total Security, но определяют, что надо протестировать после перезагрузки.
- До работ: сохранить локальные документы, завершить выгрузки, записать активный защитный статус, создать точку восстановления.
- Сразу после удаления: перезагрузить ПК, проверить «Безопасность Windows», браузер, доступ к корпоративным ресурсам и сетевым дискам.
- Через 10–15 минут обычной работы: убедиться, что нет всплывающих ошибок службы, повторной установки 360 и необычной нагрузки.
- Перед важным созвоном или публикацией: выполнить тест микрофона, камеры, записи экрана и загрузки файлов, если эти функции критичны для задачи.
Измерять результат лучше не абстрактной «скоростью компьютера», а конкретными наблюдениями: время входа в Windows не стало хуже, нужные приложения запускаются, в автозагрузке нет 360, активная защита отображается корректно, а рабочие сетевые сценарии выполняются. Такое измерение отделяет эффект деинсталляции от случайных изменений производительности, которые происходят из-за обновлений, синхронизации и фоновых задач.
Как выбрать способ под свою ситуацию
Ниже — компактная логика выбора. Она помогает не перескакивать между инструментами и сохраняет минимально рискованный порядок.
- 360 Total Security виден и удаляется нормально: способ 1, 2, 3 или 4. Выберите один путь, доведите мастер до конца и перезагрузитесь.
- Нужна дополнительная проверка остатков: способ 5 с Revo Uninstaller Free после штатного мастера.
- Файлы удерживаются активными компонентами: способ 6, безопасный режим.
- Запись повреждена, но части продукта остались: способ 7, восстановительная установка и повторная штатная деинсталляция.
- Основная программа уже удалена, но остались подтверждённые следы: способ 8, точечная ручная зачистка.
Не нужно выполнять все восемь способов подряд. Большинству компьютеров достаточно одного штатного способа, перезагрузки и контрольного списка. Каждый следующий уровень добавляется только при конкретном симптоме. Это главное отличие аккуратного удаления от «генеральной уборки» системы без ясной причины.
Контроль браузеров после удаления 360
Некоторые установки защитного ПО включают браузерные компоненты. После основной деинсталляции откройте менеджер расширений в каждом рабочем браузере и проверьте только дополнения, которые прямо относятся к 360. Не сбрасывайте браузер целиком без необходимости: сброс затрагивает пользовательские настройки и создаёт лишнюю работу с профилем, тогда как отдельное расширение удаляется точечно.
- В Chromium-браузерах откройте раздел управления расширениями через меню браузера.
- Удалите расширение, только когда название и издатель прямо указывают на 360 или связанный компонент продукта.
- Проверьте домашнюю страницу и поисковый сервис по умолчанию, если они менялись во время установки защитного пакета.
- Перезапустите браузер и убедитесь, что дополнение не вернулось. Возврат после удаления указывает на работающий фоновый компонент или корпоративную политику.
360 Browser и 360 Total Security считаются отдельными программами, когда браузер установлен отдельной записью. Удаление антивируса не даёт основания стирать другой продукт только по похожему бренду. Посмотрите список приложений и решите отдельно, нужен ли браузер. Такой подход сохраняет пользовательские данные и исключает случайное удаление программы, которую сотрудник продолжает использовать.
Что проверять в Windows Security после деинсталляции
После удаления стороннего антивируса откройте «Безопасность Windows» → «Защита от вирусов и угроз». Цель — убедиться, что Windows видит актуального поставщика защиты и не показывает зависшее состояние удалённого продукта. На корпоративном ПК активным поставщиком способен быть другой управляемый антивирус; на обычной системе Windows должна показать доступную встроенную защиту в соответствии с политикой устройства.
Не пытайтесь вручную включать и выключать службы Microsoft Defender через системные команды, пока интерфейс «Безопасности Windows» не показал проблему. Защитные компоненты Windows зависят от политики и состояния зарегистрированного антивируса. Сначала завершите деинсталляцию, перезагрузитесь и дайте системе обновить статус. Только затем диагностируйте оставшийся конфликт.
Матрица диагностики после первой перезагрузки
После штатной деинсталляции не нужно сразу открывать все системные оснастки. Сначала посмотрите, какой именно признак остался после первой обычной загрузки. Такой подход экономит время и не смешивает разные причины. Запись в списке приложений говорит о проблеме регистрации удаления, запущенный процесс — о работающем компоненте, занятый каталог — о процессе или службе, а возврат браузерного дополнения — о фоне, который его восстанавливает.
- 360 исчез из списка, процессов нет, папка удалена: основной сценарий завершён. Проверьте Windows Security и рабочие приложения, затем остановитесь.
- Запись 360 осталась, но файлов почти нет: не удаляйте строку реестра вручную. Сначала восстановите деинсталлятор или используйте средство Microsoft для ремонта удаления.
- Папка осталась и не удаляется: найдите удерживающий процесс или службу по полному пути к исполняемому файлу. После остановки подтверждённого компонента повторите удаление каталога.
- Процесс 360 снова появился: проверьте службу, автозагрузку и планировщик. Важно найти механизм запуска, а не завершать процесс после каждого входа в Windows.
- Расширение браузера вернулось: проверьте фоновые компоненты 360 и политику управления браузером. Простое повторное удаление расширения не устраняет источник возврата.
- «Безопасность Windows» показывает конфликт: повторите проверку установленных программ и служб, затем перезагрузите систему. При повреждённой регистрации используйте восстановительный сценарий, а не массовую очистку.
Эта матрица полезна и для передачи задачи между сотрудниками. Вместо формулировки «антивирус не удалился» можно указать наблюдаемый факт: «записи в приложениях нет, но служба с путём в каталог 360 запускается после входа» или «файлов нет, а системный список хранит запись». Чем точнее симптом, тем меньше лишних действий и тем быстрее администратор понимает, какой уровень удаления уже пройден.
Как отличить настоящий остаток 360 от постороннего объекта
Самая рискованная часть полного удаления — идентификация остатков. Короткое название, число 360 или две буквы в имени не являются доказательством принадлежности. Для каждого объекта используйте несколько признаков одновременно: полный путь, издатель, описание, расположение каталога, дата изменения и связь с уже известной папкой 360. Чем глубже системный объект, тем строже должна быть проверка.
Для файла и папки
Откройте свойства файла и посмотрите расположение. Подтверждение сильнее, когда путь находится внутри каталога 360 Total Security или 360, а сведения о файле указывают того же издателя. Папка в ProgramData или AppData оценивается по содержимому: конфигурации, журналы и исполняемые компоненты с единым названием продукта подтверждают связь лучше, чем одно совпадение в имени каталога.
Для службы
В services.msc откройте свойства службы и изучите путь к исполняемому файлу. Это основной ориентир. Служба с нейтральным названием, но путём в каталог 360, относится к продукту надёжнее, чем служба с похожими буквами, чей файл находится в Windows или каталоге другого производителя. После штатного удаления и перезагрузки оставшийся путь к уже удалённому каталогу является конкретным предметом для зачистки.
Для задания планировщика
Откройте свойства задания и вкладку с действиями. Нас интересует программа или сценарий, который запускается по расписанию. Если действие ссылается на исполняемый файл внутри каталога 360, связь подтверждена. Если действие ведёт в системный каталог, папку другого продукта или универсальный сценарий администрирования, такое задание не трогают только из-за похожего имени.
Для записи реестра
Смотрите на значение справа и на полный путь, который оно хранит. Самые понятные остатки — запись автозапуска с прямым путём к 360, сведения деинсталляции с полным названием 360 Total Security и раздел, принадлежащий продукту по имени и содержимому. Системные классы, идентификаторы и записи без читаемого пути не удаляются на основании одного совпадения.
Такой способ идентификации занимает дольше, чем массовая очистка, зато сохраняет объяснимость каждого действия. Для рабочего ПК это критично: после процедуры можно точно сказать, какой объект был удалён и почему. Если связь не удаётся подтвердить по пути, издателю или содержимому, объект остаётся на месте до дополнительной диагностики.
Проверка рабочей среды после удаления
Полное удаление заканчивается не техническим отчётом, а возвращением компьютера в рабочее состояние. После финальной перезагрузки проведите короткую проверку — набор быстрых тестов критичных функций. Он нужен особенно на компьютерах маркетолога, дизайнера, редактора и специалиста по коммуникациям, где браузер, облачная синхронизация, запись экрана и доступ к медиахранилищу используются постоянно.
- Браузер: откройте рабочий профиль, проверьте авторизацию, расширения и загрузку файлов. Не входите заново во все сервисы, если сессии сохранились корректно.
- Сеть: откройте корпоративный портал или сетевой ресурс, которым обычно пользуетесь. Если используется VPN, проверьте подключение отдельно.
- Облако: убедитесь, что клиент синхронизации запущен и не показывает конфликт доступа к локальным папкам.
- Медиа: откройте типовой проект, запустите короткий экспорт или предпросмотр без изменения исходных файлов.
- Коммуникации: сделайте локальный тест микрофона и камеры в используемом приложении, если на компьютере регулярно проходят созвоны или записи.
- Защита: откройте «Безопасность Windows» и зафиксируйте активный статус защиты после удаления 360 Total Security.
Если одна из этих функций перестала работать, не возвращайте 360 автоматически. Сначала определите, что изменилось: сетевой фильтр, политика брандмауэра, расширение браузера, права на каталог или иной компонент. Точка восстановления нужна именно для такого случая: она позволяет откатить системные изменения, когда причина не находится быстро и рабочий процесс важнее дальнейшей диагностики.
Когда процедуру нужно остановить
Полное удаление не означает бесконечный поиск следов. Остановитесь, когда выполнены измеримые критерии: 360 Total Security отсутствует в системных списках, после перезагрузки нет связанных процессов и служб, автозапуск и планировщик не содержат путей к продукту, в Program Files нет рабочей папки 360, браузерные компоненты удалены, а «Безопасность Windows» показывает корректного поставщика защиты. После этого нейтральные записи без активной связи с программой не требуют удаления.
Остановиться нужно и раньше, если диагностика выходит за пределы пользовательского уровня: системный драйвер не удаляется, Windows не загружается нормально, корпоративная политика восстанавливает программу, служба имеет неясный путь, либо после удаления нарушилась работа защитных компонентов системы. В этих случаях дальнейшая ручная зачистка повышает риск. Сохраните наблюдаемые симптомы, вернитесь к точке восстановления при необходимости и передайте компьютер администратору или специалисту по поддержке.
Этот критерий завершения особенно важен для редакционной работы. Техническое обслуживание не должно превращаться в самостоятельный проект в день публикации. Когда цель достигнута и рабочая среда прошла проверку, дальнейшая оптимизация переносится в отдельное окно обслуживания с собственным планом и резервной копией.
Частые вопросы и спорные случаи
Нужно ли отключать самозащиту 360 Total Security перед удалением?
Официальный базовый сценарий удаления 360 строится через «Программы и компоненты» и не требует отдельного отключения самозащиты. Начинайте со штатной деинсталляции. К дополнительным действиям переходят только при конкретной ошибке или блокировке.
Можно ли просто стереть папку 360 из Program Files?
Нет. Сначала запускается деинсталлятор, затем выполняется перезагрузка. Папку проверяют уже после этого. Иначе в Windows остаётся зарегистрированная программа, служба или автозапуск с путём к отсутствующему файлу.
Нужно ли обязательно чистить реестр после успешного удаления?
Нет. Реестр проверяют, когда остаётся конкретный симптом: запись в автозапуске, конфликт при повторной установке, служба с путём к удалённому файлу или видимая запись программы. Формальная очистка ради нулевого счётчика не нужна.
Что делать, когда 360 отсутствует в списке программ, но папка и процессы остались?
Не стирайте файлы сразу. Сначала попробуйте собственный деинсталлятор из каталога программы. При повреждённых файлах восстановите установку поверх существующей копии и после этого запустите штатное удаление.
Когда нужен безопасный режим?
Когда обычная деинсталляция повторно блокируется активной службой, драйвером или процессом. Безопасный режим — аварийный уровень после неудачи стандартного пути, а не обязательный шаг для каждого компьютера.
Как понять, что другой антивирус уже не конфликтует с 360?
После перезагрузки 360 отсутствует в списках программ, его процессы и службы не работают, а новый защитный продукт устанавливается или запускается без сообщения о найденном 360. Дополнительно проверьте статус в «Безопасности Windows».
Итоговый порядок без лишних действий
Надёжная схема удаления 360 Total Security выглядит проще, чем набор разрозненных советов из старых инструкций. Сначала используется один штатный путь: Ускоритель Компьютера как удобная оболочка, системные «Параметры», «Панель управления» или собственный мастер. Затем выполняется перезагрузка. Только после неё оценивается, остались ли процессы, службы, автозапуск, задания, каталоги и браузерные компоненты.
Revo Uninstaller Free добавляет контролируемый поиск остатков, безопасный режим помогает при удерживаемых файлах, а восстановительная установка возвращает рабочий деинсталлятор при повреждённой записи. Ручная зачистка остаётся последним уровнем: каждое действие привязано к конкретному пути, имени продукта и наблюдаемой проблеме. Такой порядок позволяет удалить 360 Total Security полностью и при этом не превращать техническое обслуживание в рискованную перестройку Windows.
Финальная проверка обязательна: программа отсутствует в системных списках, после перезагрузки нет связанных процессов и служб, автозапуск и планировщик чисты, каталоги 360 проверены, а «Безопасность Windows» показывает корректный статус защиты. Когда эти критерии выполнены, дальнейшее стирание случайных файлов и записей уже не повышает качество результата.